Haftalık Güvenlik Bülteni #5: vCenter ve Cisco Expressway KEV’e girdi, Apache Roller’da aktif sömürü
· Güvenlik
Bu sayı 15 ile 21 Kasım arasını kapsıyor. Taradığımız kaynaklar: Red Hat CVE veritabanı ve CVE.org. Sömürü bilgisini CISA KEV listesinin 20 Kasım 17.48 (UTC) sürümünden, puanları NVD ve üreticinin kendi kaydından, sömürü olasılığını FIRST’ün EPSS verisinden aldık. Bu hafta GitHub Advisory Database’e erişemedik, OpenCVE’yi kullanmadık. Okuyamadığımız üretici sayfalarını metinde belirttik. #4’te sayılan açıkların durumu “Önceki sayılardaki açıkların durumu” bölümünde.
Kısaca
- CISA bu hafta KEV’e 9 açık ekledi. Yedisinin CVSS puanı 9,8 ya da üstü.
- VMware vCenter’daki kimlik doğrulama atlatması CVE-2026-123890 (9,8) 20 Kasım’da KEV’e girdi. Broadcom 19 Kasım’da düzeltmeleri yayımladı, geçici önlem yok. Son tarih 23 Kasım.
- Apache Roller’daki CVE-2026-129448 (9,8) kimlik doğrulamasız kod çalıştırmaya izin veriyor ve kayıtta aktif sömürüldüğü yazıyor. Düzeltme Roller 6.1.6.
- Cisco Expressway’de kümelenmiş cihazlarda root komutu çalıştıran CVE-2026-76466 (9,8) 20 Kasım’da KEV’e girdi. Cisco’nun danışma sayfası kötüye kullanımdan haberdar olmadığını yazıyor; düzeltme X15.5.20.
- #3’te yer alan Puppet açığı CVE-2026-115731 (9,4 / 9,9) 17 Kasım’da KEV’e girdi. Chrome 158, Firefox 160.0.1, nginx 1.30.7 / 1.31.9 ve WordPress 7.1.5 güvenlik düzeltmeleriyle çıktı.
- 9 · KEV’e giren yeni açık · 17 - 20 Kasım, geçen hafta 12
- 7 · CVSS 9,8 ve üzeri KEV girişi · vCenter, Roller, Cisco, Puppet, REDCap, Axis, Synology
- 204 · Chrome 158’deki güvenlik düzeltmesi · 6’sı kritik, 62’si yüksek
- 961 · Red Hat’ın yeni CVE kaydı · 15 - 20 Kasım, 14’ü kritik
- 0,78 · LiteLLM açığının EPSS değeri · 99,6. yüzdelik dilim
Önce acil olanlar
VMware vCenter: CVE-2026-123890
Broadcom’un VMSA-2026-0009 danışması (19 Kasım, 20 Kasım’da güncellendi) vCenter’daki VMware Directory Service’te kimlik doğrulama atlatması bildiriyor: vCenter’a ağ erişimi olan biri kimlik doğrulamadan sisteme yetkisiz erişim kazanabiliyor. Broadcom CVSS 9,8 veriyor ve açığı Mandiant’ın bildirdiğini yazıyor. Düzeltilmiş sürümler: vCenter 9.1.x için 9.1.1.0200, 9.0.x için 9.0.2.0200, 8.0 için 8.0 U3m, VMware Cloud Foundation 5.x için 5.2.5. Telco Cloud Platform ve Telco Cloud Infrastructure için KB463116, vCenter 7.0 için ise genişletilmiş destek sözleşmesi olanlar Broadcom Destek’e başvurmalı. Geçici önlem yok. Aynı danışma SDDC Manager’daki üç açığı (CVE-2026-123891, -123892, -123893) ve VMware Tools’taki SAML belirteci imza atlatmasını (CVE-2026-123894) da kapatıyor; danışmadaki puan aralığı 6,7 ile 9,8. CISA açığı 20 Kasım’da KEV’e ekledi, son tarih 23 Kasım. Broadcom’un danışması sömürüden söz etmiyor, sömürü bilgisi CISA’dan geliyor. EPSS 0,03. Sanallaştırma altyapısı işleten kurumları ilgilendirir.
Apache Roller: CVE-2026-129448
Roller 4.0.0’dan 6.1.4’e kadar sürümlerde XML-RPC uç noktası, istek sahibinin kimliğini doğrulamadan önce üretici uzantı türlerini seri durumdan çıkarıyor. Sonuç: kimlik doğrulamasız uzaktan kod çalıştırma, CVSS 9,8. NVD kaydı açığın aktif olarak sömürüldüğünü yazıyor; CISA 20 Kasım’da KEV’e ekledi, son tarih 23 Kasım. Bu açık için daha önce açılan CVE-2026-82384 yalnızca 6.1.5’i listeliyordu, yani 6.1.5 de etkileniyor. Düzeltme Roller 6.1.6 ve sonrası. Hemen yükseltemeyenler WEB-INF/web.xml içinde “enabledForExtensions” değerini “false” yapabilir ya da “/roller-services/xmlrpc” servlet eşlemesini kaldırıp Roller’ı yeniden başlatabilir. Yönetim arayüzünden XML-RPC’yi kapatmak yetmiyor, çünkü eski sürümler isteği ayar kontrolünden önce işliyor. Roller’ı kendi sunucusunda çalıştıran kurumlar ve bireysel blog sahipleri etkilenir. EPSS 0,05.
Cisco Expressway: CVE-2026-76466
Cisco Expressway-C ve Expressway-E, kümelenmiş yapılandırmada veritabanı servisi üzerinden kimlik doğrulamasız saldırganın root olarak komut çalıştırmasına izin veriyor (CVSS 9,8). Neden: kalıcı çerezler ve küme için TLS doğrulama açıkken istemci sertifikalarının doğrulanmaması. Cisco danışmasını 21 Ekim’de yayımladı. Düzeltme X15.5.20; X14 ve öncesi için düzeltilmiş sürüme geçmek gerekiyor. Geçici önlem yok. CISA 20 Kasım’da KEV’e ekledi, son tarih 23 Kasım. Okuduğumuz danışma sürümü (1.0, Ekim) Cisco PSIRT’in kötüye kullanımdan haberdar olmadığını yazıyor; KEV kaydı bununla çelişiyor, güncel durum için Cisco sayfasına bakın. EPSS 0,02. Kurumları ilgilendirir.
Puppet Server: CVE-2026-115731 (#3’ten güncelleme)
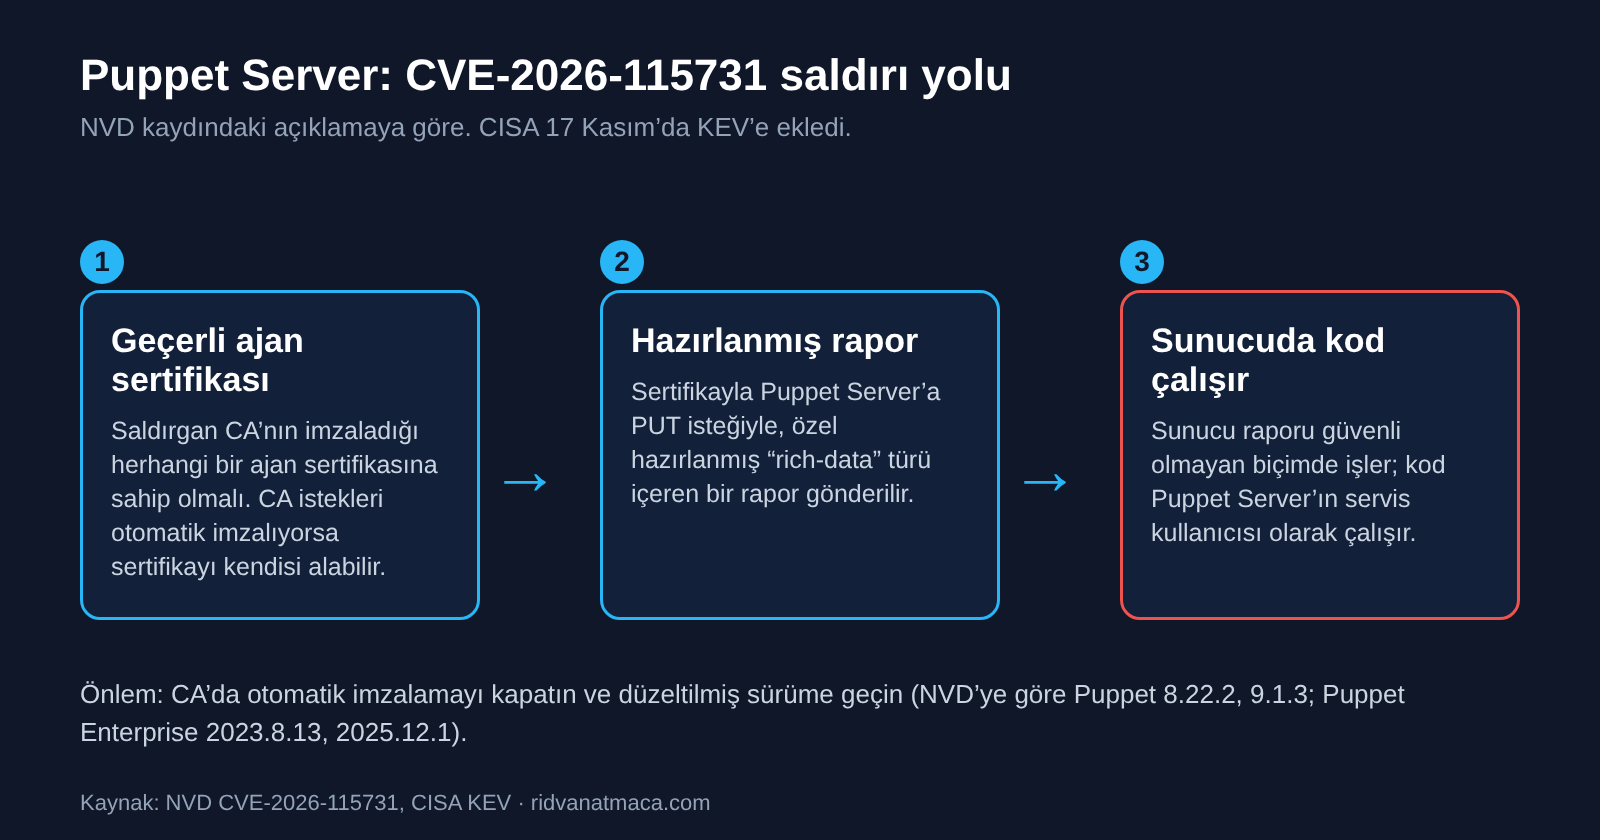
CA’nın imzaladığı herhangi bir ajan sertifikası olan istemci, hazırlanmış bir raporla Puppet Server’da servis kullanıcısı olarak kod çalıştırabiliyor. CA istekleri otomatik imzalıyorsa kimliksiz bir saldırgan da sertifika alabilir. Puanı Perforce 9,4 (CVSS 4.0), NVD 9,9 (CVSS 3.1) olarak veriyor. Red Hat kaydını #3’te kritik olarak anmıştık. Yeni olan: CISA 17 Kasım’da KEV’e ekledi, son tarih 1 Aralık. NVD’ye göre etkilenen aralıklar Puppet 8.0.0 ile 8.22.2 öncesi, 9.0.0 ile 9.1.3 öncesi, Puppet Enterprise 2023.8.0 ile 2023.8.13 öncesi ve 2025.0.0 ile 2025.12.1 öncesi. Perforce’un duyuru sayfası yüklenmedi, düzeltilmiş sürümleri NVD aralıklarından çıkardık. EPSS 0,01.
Haftanın karşılaştırma tablosu
| Açık | Ürün | Sorun | Puan | Sömürülüyor mu | Düzeltme |
|---|---|---|---|---|---|
| CVE-2026-123890 | VMware vCenter 7.0, 8.0, 9.x ve VCF / VVF | VMware Directory Service’te kimlik doğrulama atlatması | 9,8 | evet (KEV, 20 Kasım) | 9.1.1.0200, 9.0.2.0200, 8.0 U3m, VCF 5.2.5 |
| CVE-2026-129448 | Apache Roller 4.0.0 - 6.1.5 | XML-RPC’de güvenli olmayan seri durumdan çıkarma, kod çalıştırma | 9,8 (3.1) | evet (KEV, 20 Kasım) | 6.1.6 |
| CVE-2026-76466 | Cisco Expressway-C / -E (kümelenmiş) | Kalıcı çerez, root komutu | 9,8 (3.1) | KEV’de evet (20 Kasım), Cisco danışmasında belirtilmemiş | X15.5.20 |
| CVE-2026-115731 | Puppet 8 ve 9, Puppet Enterprise 2023.8 / 2025 | Raporda güvenli olmayan seri durumdan çıkarma, kod çalıştırma | 9,4 (4.0), 9,9 (3.1) | evet (KEV, 17 Kasım) | Puppet 8.22.2, 9.1.3; PE 2023.8.13, 2025.12.1 (NVD aralığı) |
| CVE-2026-90817 | REDCap 13.3.0 - 17.4.4 | Anket yolu ve veri içe aktarmada kod çalıştırma, geçerli anket özeti gerekir | 9,8 (3.1) | evet (KEV, 18 Kasım) | henüz doğrulanmadı (üretici sayfası girişli) |
| CVE-2026-90436 | Apache Axis 1.x (1.4’e kadar) | SOAP hata iletisiyle sınıf yükleme, kod çalıştırma | 9,8 (3.1) | evet (KEV, 18 Kasım) | yama yok, ürün desteği bitti |
| CVE-2024-10441 | Synology DSM ve BeeStation OS | Sistem eklenti hizmetinde kod çalıştırma | 9,8 (3.1) | evet (KEV, 18 Kasım) | DSM 7.2.2-72806-1, 7.2.1-69057-6, 7.2-64570-4, 7.1.1-42962-7; BSM 1.1-65374 |
| CVE-2026-40217 | LiteLLM 1.81.8 - 1.83.9 | /guardrails/test_custom_code üzerinden kod çalıştırma | 8,8 (3.1) | evet (KEV, 18 Kasım) | 1.83.10 (NVD aralığı) |
| CVE-2025-42884 | SAP NetWeaver Enterprise Portal 7.50 | JNDI özelliği enjeksiyonu, bilgi okuma ve değiştirme | 6,5 (3.1) | evet (KEV, 20 Kasım) | SAP Notu 3660969 (girişli, okunamadı) |
| Chrome 158 | Chrome (Windows, Mac, Linux) | 204 güvenlik düzeltmesi, 6’sı kritik | - | Google’ın duyurusunda sömürü yok | 158.0.8127.36 / .37 |
| nginx (10 açık) | nginx 0.5.33 - 1.31.8 | HTTP/2 bellek bozulması (CVE-2026-123007), TLS 1.3 döngüsü, mail proxy use-after-free ve diğerleri | nginx: 3 “major” | KEV’de yok | 1.30.7, 1.31.9 |
Diğer güncellemeler
Chrome 158 17 Kasım’da kararlı kanala çıktı (Linux’ta 158.0.8127.36, Windows ve Mac’te .36 / .37; birkaç gün içinde yayılıyor). 204 güvenlik düzeltmesinin 6’sı kritik: WebView, GPU, Media, çöp toplayıcı, ANGLE ve WebAudio. Ayrıca 62 yüksek, 82 orta, 54 düşük düzeltme var. Google’ın duyurusu sömürüden söz etmiyor. ChromeOS 158.0.8127.65 ile 18 Kasım’da güncellendi.
Firefox 160.0.1 (MFSA 2026-130, 17 Kasım) iki yüksek önem dereceli açığı kapatıyor: Android’de Graphics: CanvasWebGL bileşeninde ayrıcalık yükseltme (CVE-2026-130020) ve ses/video oynatmada use-after-free (CVE-2026-130021).
nginx 1.30.7 ve 1.31.9 18 Kasım’da 10 güvenlik açığını kapattı. nginx’in “major” dediği üçü: HTTP/2 akış denetiminde bellek bozulması (CVE-2026-123007), TLS 1.3 ile istek gövdesi okurken sonsuz döngü (CVE-2026-118899) ve mail proxy modülünde use-after-free (CVE-2026-113425). Etkilenen aralık 1.31.8’e kadar. KEV’de kayıt yok. Red Hat dört nginx kaydını kritik listesine almış.
PHP 19 Kasım’da 8.5.13, 8.4.28, 8.3.37 ve 8.2.36 sürümlerini yayımladı (8.6.0 da aynı gün çıktı). Red Hat aynı gün PHP için altı kayıt açtı ve hepsini kritik saydı (CVSS 8,1, ör. CVE-2026-115560, CVE-2026-129496). Bu CVE’lerin hangi PHP sürümünde kapandığını sürüm notlarından eşleştiremedik; dağıtımınızın paket güncellemesine bakın.
WordPress 7.1.5 18 Kasım’da güvenlik sürümü olarak çıktı ve duyuru sitelerin hemen güncellenmesini öneriyor. Otomatik arka plan güncellemesi açık siteler kendiliğinden güncellenir. 7.2 için 8 Aralık planlanıyor.
Microsoft, Apple ve Android: Microsoft’un aylık güncellemesi bu hafta yoktu; sıradaki 8 Aralık’ta. Apple’ın sürüm listesinde 9 Kasım’dan sonra yeni güvenlik güncellemesi görünmüyor (18 Kasım HomeView 27.2.1’in CVE kaydı yok). Android Aralık bülteni (2026-12-01) henüz yayımlanmadı.
Önceki sayılardaki açıkların durumu
- Puppet Server, CVE-2026-115731 (#3): 17 Kasım’da KEV’e girdi, son tarih 1 Aralık. Ayrıntısı yukarıda.
- WordPress çekirdeği, CVE-2026-119977 (#3): #4’te yeni güvenlik sürümü yoktu. Şimdi 7.1.5 çıktı. Duyuruyu bu CVE ile eşleştiremedik, yine de sitenizi güncelleyin.
- SonicWall SonicOS, CVE-2026-19868 (#3): CISA son tarihi 20 Kasım’da geçti. SonicWall’un SNWLID-2026-0014 sayfası bu hafta da 403 döndürdü; düzeltilmiş sürümü doğrudan duyurudan doğrulayın.
- Chrome, CVE-2026-125350 (#4): 157.0.8103.50’de kapanmıştı; Chrome 158’in güvenlik listesinde bu CVE yok. KEV son tarihi 24 Kasım.
- Android (#4): Aralık bülteni hâlâ yayımlanmadı, Kasım bülteninin 2026-11-05 yama düzeyi geçerli.
- Diğer #4 girişleri (Barracuda, OpenSSH, Apache httpd, IBM Aspera ve diğerleri): bu hafta üretici sayfalarını yeniden taramadık, KEV’de de bu açıklar için yeni kayıt yok.
Haftanın sayıları
| Kayıt | |
|---|---|
| Kritik | 14 |
| Önemli | 174 |
| Orta | 651 |
| Düşük | 122 |
| CVSS | |
|---|---|
| Puppet (115731) | 9.9 |
| vCenter (123890) | 9.8 |
| Apache Roller (129448) | 9.8 |
| Cisco Expressway (76466) | 9.8 |
| REDCap (90817) | 9.8 |
| Apache Axis (90436) | 9.8 |
| Synology DSM (10441) | 9.8 |
| LiteLLM (40217) | 8.8 |
| SAP NetWeaver (42884) | 6.5 |
| Yeni giriş | |
|---|---|
| H38 | 7 |
| H39 | 12 |
| H40 | 6 |
| H41 | 5 |
| H42 | 9 |
| H43 | 8 |
| H44 | 10 |
| H45 | 3 |
| H46 | 12 |
| H47 | 9 |
Bu haftanın tüm açıklarının listesi
| Açık | Ürün | KEV tarihi | Son tarih | EPSS | Not |
|---|---|---|---|---|---|
| CVE-2026-115731 | Puppet Server / Puppet Enterprise | 17 Kasım | 1 Aralık | 0,012 | #3’te anılmıştı |
| CVE-2024-10441 | Synology DSM, BeeStation OS | 18 Kasım | 21 Kasım | 0,031 | 2024’te yamalanmış açık |
| CVE-2026-40217 | BerriAI LiteLLM | 18 Kasım | 2 Aralık | 0,780 | haftanın en yüksek EPSS değeri |
| CVE-2026-90817 | REDCap | 18 Kasım | 21 Kasım | 0,334 | geçerli anket özeti gerekir |
| CVE-2026-90436 | Apache Axis 1.x | 18 Kasım | 21 Kasım | 0,038 | ürün desteği bitti |
| CVE-2026-129448 | Apache Roller | 20 Kasım | 23 Kasım | 0,055 | CVE-2026-82384 ile aynı açık |
| CVE-2026-123890 | VMware vCenter | 20 Kasım | 23 Kasım | 0,030 | VMSA-2026-0009 |
| CVE-2025-42884 | SAP NetWeaver Enterprise Portal | 20 Kasım | 23 Kasım | 0,007 | 2025 Kasım yama günü açığı |
| CVE-2026-76466 | Cisco Expressway | 20 Kasım | 23 Kasım | 0,022 | danışma 21 Ekim’de çıkmıştı |
| CVE-2026-123007 ve diğer 9 | nginx | - | - | - | 1.30.7 / 1.31.9 |
| CVE-2026-130020, -130021 | Firefox 160.0.1 | - | - | - | yüksek önem derecesi |
| CVE-2026-115560 ve 5 kayıt | PHP (Red Hat kayıtları) | - | - | - | sürüm eşleşmesi doğrulanmadı |
Yama ve son tarih takvimi
- 17 Kasım · Chrome 158 ve Firefox 160.0.1 çıktı · Puppet CVE-2026-115731 KEV’e girdi
- 18 Kasım · nginx 1.30.7 / 1.31.9 ve WordPress 7.1.5 çıktı · Synology, LiteLLM, REDCap ve Apache Axis KEV’e girdi
- 19 Kasım · Broadcom VMSA-2026-0009, PHP 8.5.13 / 8.4.28 / 8.3.37 / 8.2.36 · vCenter düzeltmeleri yayımlandı
- 20 Kasım · Apache Roller, vCenter, SAP NetWeaver ve Cisco Expressway KEV’e girdi · Broadcom danışmasını güncelledi
- 21 Kasım · KEV son tarihi: Synology, REDCap, Apache Axis ·
- 23 Kasım · KEV son tarihi: Apache Roller, vCenter, SAP NetWeaver, Cisco Expressway ·
- 24 Kasım · KEV son tarihi: Chrome, Outlook, Cisco BroadWorks, Openwave (#4) ·
- 1 Aralık · KEV son tarihi: Puppet. Android Aralık bülteni bekleniyor ·
- 2 Aralık · KEV son tarihi: LiteLLM ·
- 8 Aralık · Microsoft aralık güncellemesi, WordPress 7.2 (planlanan) ·
Bu hafta ne yapmalı
Öncelik sırası
- vCenter’ı yamalayın · 9.1.1.0200, 9.0.2.0200, 8.0 U3m ya da VCF 5.2.5. vCenter yönetim ağına erişimi sınırlayın. 7.0 kullananlar genişletilmiş destek için Broadcom’a başvurmalı.
- Apache Roller’ı 6.1.6’ya getirin · Hemen olmuyorsa web.xml’de enabledForExtensions değerini false yapın ya da XML-RPC servlet eşlemesini kaldırıp yeniden başlatın.
- Cisco Expressway · Kümelenmiş cihazlarda X15.5.20 ya da sonrası. X14 ve öncesindekiler düzeltilmiş sürüme taşınmalı.
- Synology NAS · DSM’yi Güncelleme ve Geri Yükleme sayfasından güncelleyin. Sürüm 7.2.2-72806-1 ya da sonrası (7.2.1 için 69057-6, 7.2 için 64570-4). NAS’ı doğrudan internete açmayın.
- Puppet, LiteLLM, REDCap kullanıcıları · Puppet için CA’da otomatik imzalamayı kapatın ve düzeltilmiş sürüme geçin. LiteLLM 1.83.10 ya da sonrası. REDCap için sürümünüzü NVD aralıklarıyla karşılaştırıp üreticiye danışın.
- Apache Axis 1.x · Yama yok. Axis2 ya da başka bir SOAP motoruna geçin; geçene kadar servisi dışarıya kapatın.
- Tarayıcılar ve WordPress · Chrome 158 (Chrome Hakkında sayfasından güncelleyip yeniden başlatın), Firefox 160.0.1, WordPress 7.1.5. Edge ve diğer Chromium tarayıcıları kendi güncelleme sayfalarından kontrol edin.
- Sunucu yazılımları · nginx 1.30.7 / 1.31.9, PHP için dağıtımınızın güvenlik güncellemesi. Telefonlarda iOS 27.2.1 / 26.7.3 ve Android’in kasım yaması geçerli; yeni Apple ya da Android güncellemesi bu hafta yok.
- vCenter açığının geçici bir önlemi var mı? · Broadcom “yok” diyor. Yama kurulana kadar vCenter’a ağ erişimini yönetim ağıyla sınırlamak saldırı yüzeyini küçültür, ama düzeltmenin yerini tutmaz.
- Ev kullanıcısı olarak bu açıklardan hangileri beni ilgilendirir? · Synology NAS kullanıyorsanız DSM güncellemesi, bunun dışında Chrome, Firefox ve WordPress siteniz varsa onların güncellemeleri. Listedeki diğer ürünler kurumsal.
- Cisco neden sömürü yok diyor, CISA ise KEV’e eklemiş? · Okuduğumuz Cisco danışmasının revizyon geçmişinde yalnızca ilk yayın (1.0, 21 Ekim) var. KEV’e girmek CISA’nın sömürü kanıtı gördüğü anlamına geliyor. Cisco sayfasını yeniden kontrol edin.
- Ürününün düzeltmesi “henüz doğrulanmadı” yazıyor, ne yapmalıyım? · Üretici sayfası girişli ya da yüklenmedi demektir (REDCap, SAP, Perforce). Sürümünüzü üreticinin kendi duyurusundan doğrulayın.
- EPSS ne demek? · FIRST’ün, bir açığın önümüzdeki 30 gün içinde sömürülme olasılığı tahmini. 0,78, LiteLLM açığı için yüzde 78 anlamına geliyor.
Kaynaklar
- Red Hat CVE veritabanı
- CVE.org
- NIST Ulusal Güvenlik Açığı Veritabanı (NVD)
- CISA Known Exploited Vulnerabilities Catalog
- FIRST EPSS
- Broadcom: VMSA-2026-0009 danışması
- Cisco: Expressway Series Remote Code Execution Vulnerability
- NVD kaydı: CVE-2026-129448 (Apache Roller)
- NVD kaydı: CVE-2026-115731 (Puppet)
- NVD kaydı: CVE-2026-40217 (LiteLLM)
- NVD kaydı: CVE-2026-90817 (REDCap)
- NVD kaydı: CVE-2026-90436 (Apache Axis)
- Synology-SA-24:20 danışması
- NVD kaydı: CVE-2025-42884 (SAP NetWeaver)
- Chrome Releases: Kararlı kanal güncellemesi, 17 Kasım
- Mozilla: MFSA 2026-130
- nginx güvenlik danışmaları
- PHP 8 değişiklik günlüğü
- WordPress 7.1.5 sürüm duyurusu
- Apple güvenlik güncellemeleri
- Android Güvenlik Bülteni, Kasım 2026