Haftalık Güvenlik Bülteni #4: Chrome ve Barracuda’da aktif sömürü, Apache httpd’de kritik açık
· Güvenlik
Bu sayı 8 ile 14 Kasım arasını kapsıyor. Taradığımız kaynaklar: Red Hat CVE veritabanı ve CVE.org. Sömürü bilgisini CISA KEV listesinden, puanları NVD ve üreticinin kendi kaydından, sömürü olasılığını FIRST’ün EPSS verisinden aldık. Bu hafta GitHub Advisory Database’e erişemedik, OpenCVE’yi kullanmadık. Okuyamadığımız üretici sayfalarını metinde belirttik. #3’te “Microsoft’un aylık güncellemesini gelecek sayıda yazacağız” demiştik; o bölüm aşağıda.
Kısaca
- Chrome 157.0.8103.50, Google’ın gerçek dünyada istismarı olduğunu söylediği CVE-2026-125350’yi (XML bileşeninde use-after-free, CVSS 8,8) kapatıyor. 10 Kasım’da KEV’e girdi, son tarih 24 Kasım. Edge ve Opera gibi Chromium tarayıcılar da etkileniyor.
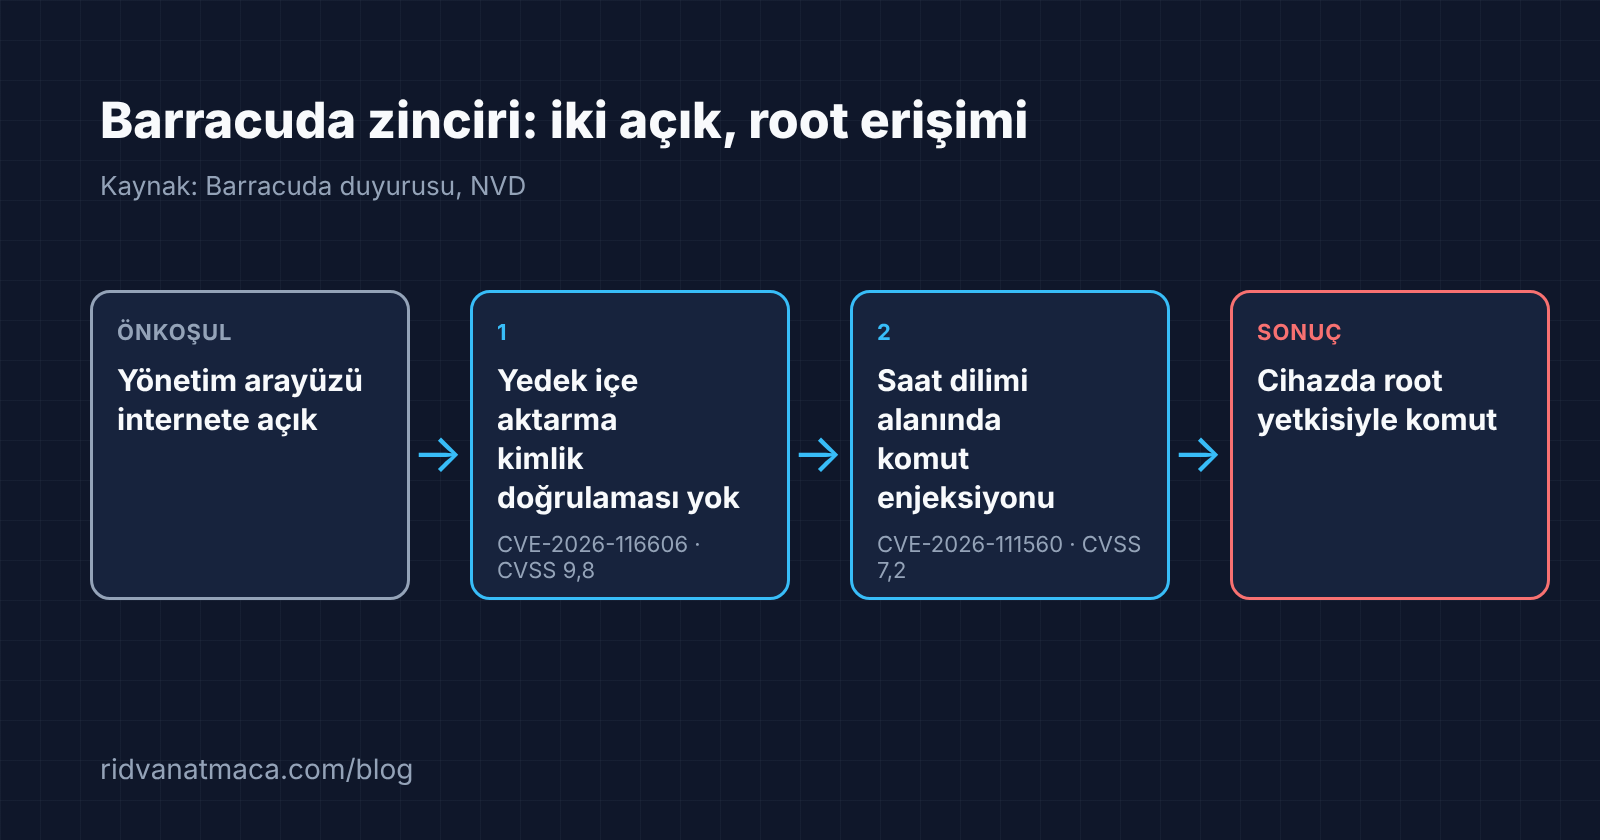
- Barracuda’nın Email Security Gateway ve diğer cihazlarında CVE-2026-116606 ile CVE-2026-111560 zincirlenince root erişimi veriyor. İkisi de 10 Kasım’da KEV’e girdi; Barracuda az sayıda kurumda sömürü gördüğünü yazdı.
- OpenSSH 10.6p2, musl libc kullanan ve PAM’i kapalı Linux sistemlerde (ör. Alpine) parola doğrulamasını atlatan CVE-2026-123158’i kapatıyor. 9 Kasım’da KEV’e girdi; EPSS değeri 0,19 ile bu haftanın en yükseği.
- Apache httpd 2.4.55 ile 2.4.70 arasında mod_http2 üzerinden uzaktan kod çalıştırma açığı (CVE-2026-119618) var. 2.4.71 düzeltiyor. KEV’de değil, ama Red Hat varsayılan yapılandırmaya karşı güvenilir bir istismar gösterildiğini yazıyor.
- Outlook’taki CVE-2026-124194 (sahtecilik, CVSS 6,5) Microsoft’a göre sömürülüyor ve 10 Kasım güncellemesinde kapandı. CISA bu hafta KEV’e toplam 12 açık ekledi.
- 12 · KEV’e giren yeni açık · 9, 10 ve 13 Kasım’da, geçen hafta 3
- 9 · Chrome 157.0.8103.50’deki güvenlik düzeltmesi · Listelenen 8’inin 6’sı yüksek
- 426 · Red Hat’ın yeni CVE kaydı · 8 - 13 Kasım, 5’i kritik
- 4 · CVSS 9,8 alan KEV girişi · GPUStack, FreeSWITCH, IBM Aspera, Barracuda ESG
- 0,19 · OpenSSH açığının EPSS değeri · 97. yüzdelik dilim
Önce acil olanlar
Google Chrome: CVE-2026-125350
Chrome 157.0.8103.50 (Windows ve Mac’te .50/.51, Linux’ta .50) 9 Kasım’da kararlı kanala çıktı. CVE-2026-125350, XML bileşenindeki bir use-after-free hatası: hazırlanmış bir web sayfası tarayıcının korumalı alanı içinde kod çalıştırabiliyor. Google, bu açık için bir istismarın gerçek dünyada bulunduğunu belirtiyor. Chromium önem derecesini “yüksek” olarak verdi, NVD kaydındaki CVSS 3.1 puanı 8,8. CISA 10 Kasım’da KEV’e ekledi, federal kurumlar için son tarih 24 Kasım. CISA açığın Edge ve Opera gibi Chromium tabanlı tarayıcıları da etkileyebileceğini yazıyor; bu tarayıcıların düzeltilmiş sürümlerini bu çalışmada doğrulamadık, kendi güncelleme sayfalarından kontrol edin. Ev kullanıcıları da kurumlar da etkilenir. Chrome’da menüden Chrome Hakkında sayfasını açıp güncellemeyi indirin, sonra tarayıcıyı yeniden başlatın.
Barracuda: CVE-2026-116606 ve CVE-2026-111560
Barracuda, Email Security Gateway (ESG), Load Balancer ADC, Message Archiver, WAF Control Center, Web Application Firewall ve Web Security Gateway için iki açık duyurdu. CVE-2026-116606 yalnızca ESG’yi etkiliyor (CVSS 3.1: 9,8): yönetim arayüzüne erişebilen kimliği doğrulanmamış biri, yapılandırma içe aktarma işlevine hazırlanmış bir yedek dosyası yükleyip cihazın genel yapılandırmasını değiştirebiliyor. CVE-2026-111560’ta (CVSS 3.1: 7,2, Mandiant’ın 4.0 puanı 8,6) saat dilimi alanına yazılan komutlar root yetkisiyle çalışıyor; bunun için yönetici yetkisi gerekiyor. İkisi zincirlenince saldırgan cihazda root olabiliyor. Barracuda 9 Kasım’da, az sayıda kurumda sömürü gördüğünü ekledi. CISA ikisini de 10 Kasım’da KEV’e aldı, son tarih 13 Kasım’dı. Yamalar: ESG için BNSF-40425 (9.4.017 ve sonrası) ve BNSF-40430 (9.4.017 öncesi), ADC ve WAF için BNADC-16586, Message Archiver için BNMA-32468, WAF Control Center için BNWF-60060, Web Security Gateway için BNYF-24789. NVD kaydı ESG’de 9.4.0.030 öncesini etkilenmiş sayıyor. Yama hemen kurulamıyorsa Barracuda’nın önerisi, yönetim arayüzünü internete kapatıp yalnızca güvenilir iç ağdan erişilir kılmak. Kurumlar etkilenir.
OpenSSH sshd: CVE-2026-123158
OpenSSH 10.6p2 5 Kasım’da çıktı. sshd, musl libc ile çalışıp PAM kapalıysa (örnek: Alpine Linux), bazı hesap yapılandırmalarında 256 ile 1024 karakter arasındaki herhangi bir parola kabul ediliyor. CVE kaydındaki CVSS 3.1 puanı 8,1 (MITRE). CISA 9 Kasım’da KEV’e ekledi. EPSS 0,19 ile incelediğimiz açıklar arasında en yüksek değer bu. OpenSSH sürüm notunda kök nedeni sshd dışında gördüklerini, ama sshd tarafında önlenebildiğini yazıyor. NVD kaydı Alpine için 3.21.10, 3.22.8 ve 3.23.8 öncesini etkilenmiş sayıyor; Alpine’ın kendi duyuru sayfası bu çalışmada bulunamadı, paket sürümünü Alpine’dan doğrulayın. Kaynaklarda ayrıca bir geçici çözüm belirtilmiyor. İnternete açık sshd’de parola girişine ihtiyacınız yoksa kapatmak genel olarak iyi bir önlem, ama bu bizim önerimiz, üreticinin değil. Etkilenenler Alpine tabanlı sunucu ve konteyner işletenler, ev laboratuvarı kullanıcıları dahil.
Apache httpd mod_http2: CVE-2026-119618
Apache httpd 2.4.71, 11 Kasım’da çıktı ve üç açığı kapattı; biri kritik. CVE-2026-119618, mod_http2’deki assign_headers() işlevinde eşzamanlı iş parçacıklarının belleği bozmasıyla uzaktan kod çalıştırmaya yol açabiliyor. Etkilenenler: httpd 2.4.55 ile 2.4.70 ve GitHub’daki mod_h2 2.0.8 ile 2.0.42. NVD CVSS 3.1 puanı 8,1 (saldırı karmaşıklığı yüksek), Red Hat 9,8 veriyor. Red Hat ayrıca varsayılan yapılandırmadaki bir sunucuya karşı güvenilir bir istismarı gösteren herkese açık bir araştırma olduğunu yazıyor. KEV’de değil ve Apache duyurusu sömürüden söz etmiyor; EPSS 0,013. Red Hat’a göre yalnızca HTTP/1.1 sunan sunucular etkilenmiyor, yani Protocols yönergesinde h2 ya da h2c yoksa risk yok. RHEL 8 ve öncesi etkilenmiyor; RHEL 9 ve 10’da önem “önemli” ve düzeltmeler RHSA-2026:98981 (RHEL 9) ile RHSA-2026:98978 (RHEL 10) ile geldi. Web sunucusu işleten ev kullanıcıları da kurumlar da etkilenir.
Haftanın karşılaştırma tablosu
| Açık | Ürün | Sorun | Puan | Sömürülüyor mu | Düzeltme |
|---|---|---|---|---|---|
| CVE-2026-125350 | Google Chrome ve Chromium tarayıcılar | XML’de use-after-free, kod çalıştırma | 8,8 (3.1) | evet (KEV, 10 Kasım) | 157.0.8103.50 |
| CVE-2026-116606 | Barracuda ESG | Yedek içe aktarma ile yapılandırmayı değiştirme, kimlik doğrulaması yok | 9,8 (3.1) | evet (KEV, 10 Kasım) | 9.4.0.030 (NVD), BNSF-40425 / BNSF-40430 |
| CVE-2026-111560 | Barracuda ESG, ADC, WAF, BMA, WCC, WSG | Saat dilimi alanında komut enjeksiyonu, root | 7,2 (3.1) | evet (KEV, 10 Kasım) | BNSF-40425 / 40430, BNADC-16586, BNMA-32468, BNWF-60060, BNYF-24789 |
| CVE-2026-123158 | OpenSSH sshd (Linux, musl, PAM kapalı) | Parola doğrulamasını atlatma | 8,1 (3.1, MITRE) | evet (KEV, 9 Kasım) | OpenSSH 10.6p2 |
| CVE-2026-102895 | GPUStack | Kimlik doğrulamasız yönetici erişimi | 9,8 (3.1) | evet (KEV, 9 Kasım) | 2.2.0 |
| CVE-2026-116779 | FreeSWITCH | SIP MESSAGE ile API komutu çalıştırma | 9,8 (3.1) | evet (KEV, 9 Kasım) | 1.11.3 |
| CVE-2026-123218 | IBM Aspera Faspex 5.0.0 - 5.0.19 | Yetki atlatma, tam yönetici erişimi | 9,8 (3.1, IBM) | evet (KEV, 9 Kasım) | 5.0.19 PL1 |
| CVE-2026-124194 | Microsoft Outlook (Microsoft 365 Apps, Office 2021, 2024) | Sahtecilik, riskli işlemde kullanıcıya uyarı çıkmıyor | 6,5 (3.1) | evet (KEV, 10 Kasım) | 10 Kasım güncellemesi |
| CVE-2026-20320 | Cisco BroadWorks | XXE ile yapılandırma dosyalarını okuma | 7,5 (3.1, Cisco) | evet (KEV, 10 Kasım) | RI.2026.07, geçici çözüm yok |
| CVE-2026-114713 | UnrealIRCd 6.0.0 - 6.2.7 | labeled-response ile sunucudan sunucuya komut enjeksiyonu | 8,6 (3.1, MITRE) | evet (KEV, 13 Kasım) | 6.2.7.1 |
| CVE-2026-123039 | Check Point Gaia (Firewall, Security Gateway, Management) | DynamicCLI üzerinden yerelde root yetkisi | 7,8 (3.1, Check Point) | evet (KEV, 13 Kasım) | sk1000362 (sayfayı okuyamadık) |
| CVE-2026-111793 | Openwave Webtop Media Transcoder | Dosya türü kısıtlamasını atlama | 4,3 (3.1) | evet (KEV, 10 Kasım) | 1.1.22.0 (NVD aralığına göre) |
| CVE-2026-119618 | Apache httpd 2.4.55 - 2.4.70 | mod_http2’de uzaktan kod çalıştırma | 8,1 (NVD), 9,8 (Red Hat) | hayır (KEV’de yok) | 2.4.71 |
Puanla önem sırası her zaman örtüşmüyor. Openwave açığı 4,3 puanlı ama KEV’de; Apache açığı 8,1 ile 9,8 arasında puan alıyor ama KEV’de yok. KEV’e girmek sömürünün doğrulandığını, KEV’de olmamak ise yalnızca CISA’nın henüz doğrulamadığını gösterir. Check Point’in sk1000362 sayfası yüklenmedi; yama ayrıntısı için üreticinin sayfasına bakın. UnrealIRCd açığı en az iki bağlı sunucusu olan ağlarda geçerli.
Microsoft kasım güncellemesi
Microsoft 10 Kasım’da aylık güncellemesini yayımladı. MSRC’nin kasım belgesinde 1.644 kayıt var (Azure Linux’taki üçüncü taraf bileşenler de dahil) ve 75’i “kritik” olarak işaretli. Sömürüsü doğrulanan tek açık Outlook’taki CVE-2026-124194: kullanıcıya riskli bir işlemde uyarı gösterilmediği için ağ üzerinden sahtecilik mümkün. CVSS 6,5; Microsoft sömürüyü “Exploitation Detected” olarak işaretledi, CISA aynı gün KEV’e aldı. Kamuya açıklanmış ama henüz sömürülmeyen açık bulamadık. Microsoft’un 9,8 puan verdiği üç uzaktan kod çalıştırma açığı için sömürü değerlendirmesi “daha az olası”: Windows Search (CVE-2026-116928), Windows LDAP (CVE-2026-119958) ve Windows Xbox Live Networking Service (CVE-2026-112967). Windows ve Office güncellemelerini Windows Update ve Microsoft 365 Apps üzerinden kurun.
Önceki sayılardaki açıkların durumu
- Brotli, CVE-2026-111497 (#3te KEV’e girmişti): Apple’ın 9 Kasım güvenlik notlarında iOS ve iPadOS 27.2.1 ile 26.7.3, macOS Golden Gate 27.2.1 ve macOS Tahoe 26.7.3 için Brotli’de bellek bozulması düzeltmesi bu CVE ile listeleniyor. Apple’ın notları sömürüden söz etmiyor.
- SonicWall SonicOS, CVE-2026-19868 (#3): CISA son tarihi 20 Kasım. NVD kaydı 9 Kasım’da güncellendi ve etkilenen aralığı Gen7’de 7.3.4-7015 öncesi, Gen8’de 8.2.2-8015 öncesi olarak veriyor. #3’te haber kaynaklarından aktardığımız 7.3.4-7013 ve 8.2.3-8015 ile bu aralıklar örtüşmüyor. SonicWall’un SNWLID-2026-0014 duyurusu bu çalışmada da yüklenmedi; düzeltilmiş sürümü doğrudan duyurudan doğrulayın.
- WordPress çekirdeği, CVE-2026-119977 (#3): WordPress haber sayfasında 7.1.4’ten sonra yeni bir güvenlik sürümü yok; yalnızca 7.2 Beta 5 (10 Kasım) var. Eski dallar için düzeltme duyurusu bulamadık. CISA’nın federal kurumlar için son tarihi 6 Kasım’da geçti.
- Ivanti Connect Secure, CVE-2026-111357 (#3, ilk zincir #1): NVD kaydı 25.1.1.3 öncesini kapsıyor. Ivanti’nin danışma sayfası yine yüklenmedi, yeni bir gelişme görmedik.
- Chrome 157 (#3): 3 Kasım’da çıkan sürüm bu hafta 157.0.8103.50 ile yenilendi. Yeni sürümdeki CVE-2026-125350 için Google istismarın gerçek dünyada bulunduğunu söylüyor.
- Android: Aralık bülteni (2026-12-01) henüz yayımlanmadı. Kasım bülteninin 2026-11-05 yama düzeyi geçerli.
Haftanın sayıları
| Kayıt | |
|---|---|
| Kritik | 5 |
| Önemli | 269 |
| Orta | 119 |
| Düşük | 33 |
| CVSS | |
|---|---|
| Barracuda ESG (116606) | 9.8 |
| FreeSWITCH (116779) | 9.8 |
| IBM Aspera (123218) | 9.8 |
| GPUStack (102895) | 9.8 |
| Chrome (125350) | 8.8 |
| UnrealIRCd (114713) | 8.6 |
| OpenSSH (123158) | 8.1 |
| Check Point (123039) | 7.8 |
| Cisco BroadWorks (20320) | 7.5 |
| Barracuda (111560) | 7.2 |
| Outlook (124194) | 6.5 |
| Openwave (111793) | 4.3 |
| Yeni giriş | |
|---|---|
| H38 | 7 |
| H39 | 12 |
| H40 | 6 |
| H41 | 5 |
| H42 | 9 |
| H43 | 8 |
| H44 | 10 |
| H45 | 3 |
| H46 | 12 |
Yama ve son tarih takvimi
- 5 Kasım · OpenSSH 10.6p2 çıktı · CVE-2026-123158 düzeltmesi
- 7 Kasım · IBM Aspera Faspex 5.0.19 PL1 bülteni · CVE-2026-123218
- 9 Kasım · Chrome 157.0.8103.50 ve Apple 27.2.1 / 26.7.3 güncellemeleri çıktı · GPUStack, OpenSSH, FreeSWITCH ve IBM Aspera KEV’e girdi, Barracuda sömürü bilgisini ekledi
- 10 Kasım · Microsoft kasım güncellemesi · Chrome, Outlook, Barracuda (2), Cisco BroadWorks ve Openwave KEV’e girdi
- 11 Kasım · Apache httpd 2.4.71 çıktı · CVE-2026-119618 düzeltmesi
- 13 Kasım · UnrealIRCd ve Check Point KEV’e girdi · Cisco BroadWorks danışması güncellendi
- 16 Kasım · KEV son tarihi: UnrealIRCd ve Check Point
- 20 Kasım · KEV son tarihi: SonicWall CVE-2026-19868
- 24 Kasım · KEV son tarihi: Chrome, Outlook, Cisco BroadWorks, Openwave
Bu hafta ne yapmalı
Öncelik sırası
- Tarayıcıları güncelleyin · Chrome 157.0.8103.50 ya da sonrası. Edge ve Opera için kendi güncelleme sayfalarına bakın. Güncellemeden sonra tarayıcıyı yeniden başlatın.
- Barracuda cihazlarını yamalayın · ESG, ADC, WAF, Message Archiver, WAF Control Center ve Web Security Gateway için yukarıdaki yama numaraları. Yönetim arayüzünü internete kapatın.
- Alpine ve musl tabanlı sunucular · OpenSSH 10.6p2 ya da Alpine’ın düzeltilmiş paketi. Sürümü Alpine’ın duyurusundan doğrulayın.
- Apache httpd’yi 2.4.71’e getirin · Dağıtım paketi kullanıyorsanız dağıtımın güvenlik güncellemesini kurun. HTTP/2 kullanmıyorsanız h2 ve h2c’yi Protocols yönergesinden çıkarmak Red Hat’a göre sunucuyu etkilenmeyen gruba sokar.
- Windows ve Office · Kasım güncellemelerini kurun, Microsoft 365 Apps’i güncelleyin. Outlook açığı sömürülüyor.
- Telefonlar ve Apple cihazlar · iOS ve iPadOS 27.2.1 (eski cihazlarda 26.7.3), macOS Golden Gate 27.2.1, Tahoe 26.7.3. Android’de Kasım bülteninin 2026-11-05 yama düzeyi ya da sonrası olmalı.
- Sunucu ve kurumsal ürünler · GPUStack 2.2.0, FreeSWITCH 1.11.3, IBM Aspera Faspex 5.0.19 PL1, Cisco BroadWorks RI.2026.07, UnrealIRCd 6.2.7.1, Openwave Webtop Media Transcoder 1.1.22.0, Check Point için sk1000362. SonicWall’u #3’teki notla birlikte duyurudan kontrol edin.
- Chromium tabanlı bir tarayıcı kullanıyorum, Chrome açığı beni ilgilendirir mi? · CISA açığın Edge ve Opera gibi Chromium tarayıcıları da etkileyebileceğini yazıyor. Tarayıcınızın kendi sürüm sayfasından güncel olup olmadığını kontrol edin.
- Barracuda yönetim arayüzüm internete açık değil, yine de yama gerekir mi? · Barracuda, arayüzü internete kapalı kurumların bu saldırı yoluna daha az maruz kaldığını söylüyor. Yine de cihazların en güncel yazılımda olmasını ve yamaların kurulmasını öneriyor.
- Apache açığı KEV’de değil, acele etmeli miyim? · HTTP/2 açıksa evet. KEV’de olmamak sömürü olmadığını göstermez, yalnızca CISA’nın henüz doğrulamadığını gösterir. Red Hat varsayılan yapılandırmaya karşı çalışan bir istismar gösterildiğini yazıyor.
- EPSS ne demek? · FIRST’ün, bir açığın önümüzdeki 30 gün içinde sömürülme olasılığını tahmin eden puanı. 0,19 yaklaşık yüzde 19 demek. Puan her gün güncellenir.
- Bir sonraki bülten ne zaman? · Her hafta. Bu sayıdaki açıkların durumu bir sonraki sayıda yer alacak.
Tüm açıkların tam listesi
Bu hafta KEV’e giren 12 açık
- 9 Kasım: GPUStack CVE-2026-102895, OpenSSH CVE-2026-123158, FreeSWITCH CVE-2026-116779, IBM Aspera Faspex CVE-2026-123218.
- 10 Kasım: Microsoft Outlook CVE-2026-124194, Openwave Webtop Media Transcoder CVE-2026-111793, Cisco BroadWorks CVE-2026-20320, Barracuda CVE-2026-111560 ve CVE-2026-116606, Google Chromium CVE-2026-125350.
- 13 Kasım: UnrealIRCd CVE-2026-114713, Check Point CVE-2026-123039.
Chrome 157.0.8103.50: listelenen 8 düzeltme
- Yüksek: CVE-2026-125345 (WebGL), CVE-2026-125347 (FileSystem), CVE-2026-125343 (Compositing), CVE-2026-125348 (GPU), CVE-2026-125344 (V8), CVE-2026-125350 (XML).
- Orta: CVE-2026-125349 (GPU), CVE-2026-125342 (GPU).
- Google toplam 9 düzeltme olduğunu yazıyor; listede 8’i var.
Red Hat’ın kritik işaretlediği 5 kayıt (8 - 13 Kasım)
- CVE-2026-119618: Apache httpd mod_http2, uzaktan kod çalıştırma.
- CVE-2026-107360: rubygem-safemode, op-assign ifadeleriyle izin listesini atlatma.
- CVE-2026-110697: Red Hat Quay, robot listesindeki SQL LIKE joker karakteri enjeksiyonu kiracılar arası robot jetonlarını sızdırıyor.
- CVE-2026-123710: Red Hat Quay, servis anahtarı döndürme üzerinden kimlik doğrulamasız kayıt imzalama anahtarı ele geçirme.
- CVE-2026-119990: Azure OpenAI Go istemcisi, yetki yükseltme (CVSS 9,8).
Microsoft’un kasım güncellemesinde 9,0 ve üstü kritik kayıtlar
- CVE-2026-109469: Entra Device Registration, yetki yükseltme (10,0).
- CVE-2026-112967: Windows Xbox Live Networking Service, uzaktan kod çalıştırma (9,8).
- CVE-2026-116928: Windows Search, uzaktan kod çalıştırma (9,8).
- CVE-2026-119958: Windows LDAP, uzaktan kod çalıştırma (9,8).
- CVE-2026-119990: Azure OpenAI, yetki yükseltme (9,8).
- CVE-2026-119078: Apache Commons Codec, Blake3 anahtar türetme (9,1).
- Dördü Chromium kaydı (9,6): CVE-2026-121035, CVE-2026-121126, CVE-2026-121156, CVE-2026-126885.
- Hiçbiri için Microsoft sömürü bildirmedi; sömürüsü doğrulanan tek kayıt Outlook CVE-2026-124194.
Apple 9 Kasım güncellemeleri
iOS ve iPadOS 27.2.1 güvenlik notunda 9 CVE var: AirPlay, App Intents, Bluetooth, Brotli, CoreUtils ve diğer bileşenler. Bu not sömürüden söz etmiyor.
Kaynaklar
- Red Hat CVE veritabanı
- CVE.org
- NIST Ulusal Güvenlik Açığı Veritabanı (NVD)
- CISA Known Exploited Vulnerabilities Catalog
- FIRST EPSS
- Chrome Releases: Kararlı kanal güncellemesi, 9 Kasım
- Barracuda: Kimlik doğrulama öncesi yetki atlatma ve komut enjeksiyonu
- OpenSSH sürüm notları, 10.6p2
- Apache HTTP Server 2.4 güvenlik açıkları
- Red Hat: CVE-2026-119618
- IBM Aspera Faspex güvenlik bülteni
- Cisco BroadWorks XXE danışması
- Check Point sk1000362
- Microsoft MSRC: CVE-2026-124194
- Apple: iOS 27.2.1 ve iPadOS 27.2.1 güvenlik içeriği
- WordPress sürüm duyuruları
- Android Güvenlik Bülteni, Kasım 2026
- NVD kaydı: CVE-2026-19868