Haftalık Güvenlik Bülteni #2: KEV’e 7 yeni açık, Chrome’da yeni yama
· Güvenlik
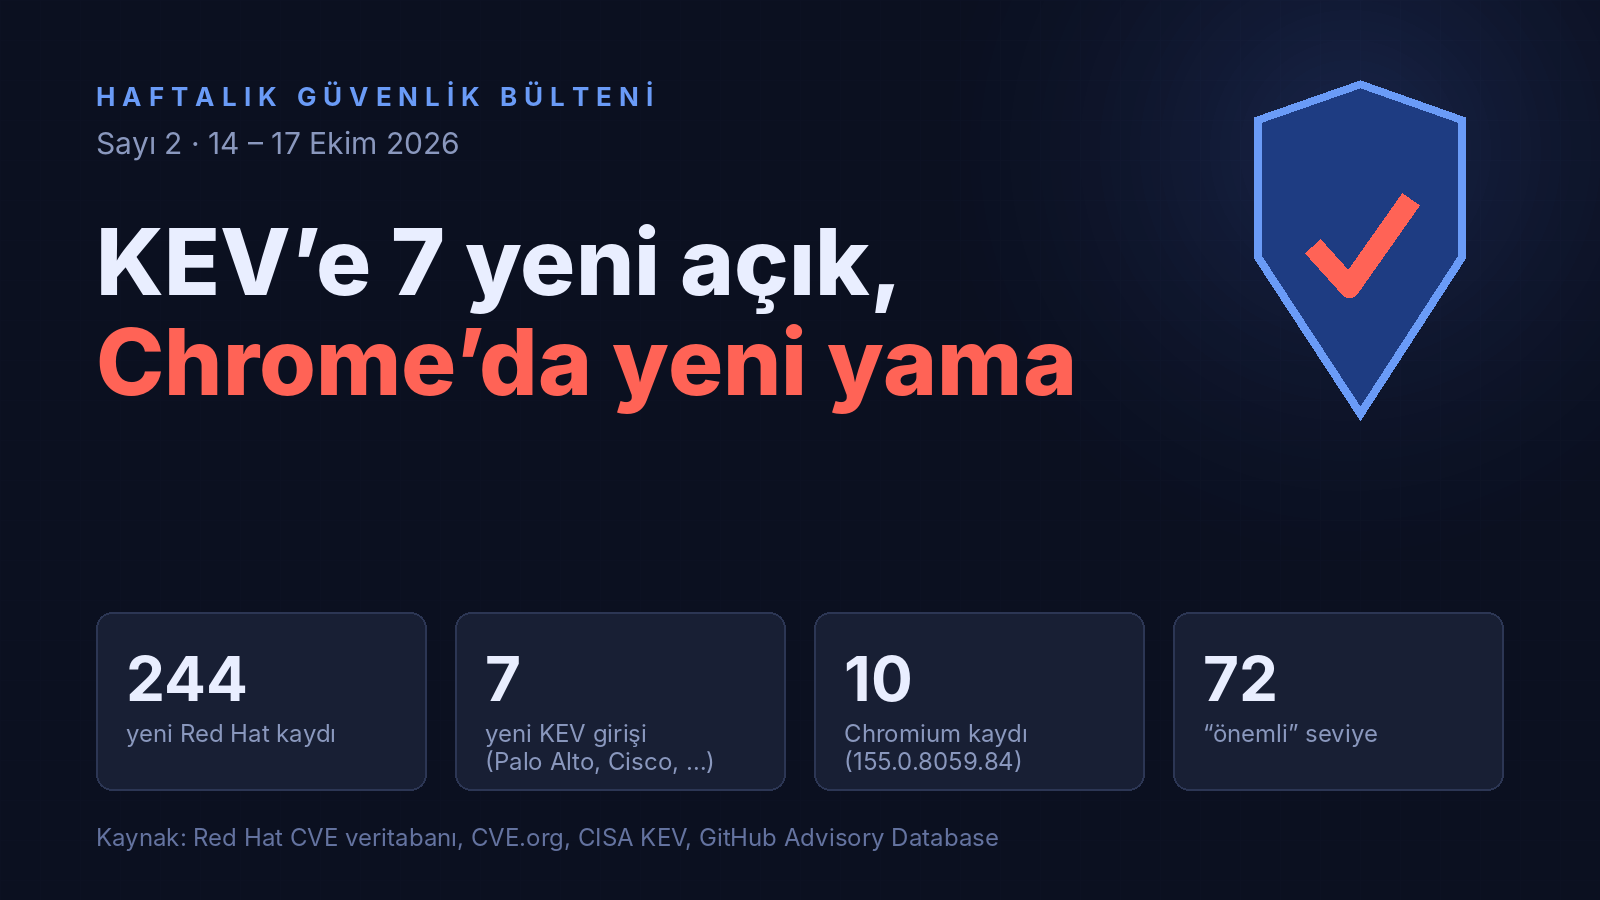
Haftalık Güvenlik Bülteni her hafta şu dört kaynağı tarar: Red Hat CVE veritabanı, CVE.org, OpenCVE ve GitHub Advisory Database. Bir açığın gerçekten sömürülüp sömürülmediği CISA KEV listesinden alınır. Bu ikinci sayı, ilk sayının bittiği 14 Ekim’den 17 Ekim sabahına kadar olan kısa dönemi kapsıyor.
Kısaca
stats
Önce acil olanlar
PAN-OS: CVE-2026-0322
Cisco: CVE-2026-76519
AhsayCBS
BeyondTrust
compare
KEV son tarihleri ABD federal kurumları için belirleniyor. Diğer kurumlar için bağlayıcı değil, ama listeye girmek açığın gerçek saldırılarda kullanıldığını gösterdiği için iyi bir öncelik ölçüsü. Atlassian girişi, CVE.org’da henüz ayrıntı içermiyor; etkilenen ürünler KEV kaydından alındı: Bitbucket, Confluence, Jira Service Management, Jira Software, Bamboo, Crowd Data Center, Crucible ve Fisheye. Fortinet açığı 5,4 puanla düşük görünse de kimlik doğrulamalı admin gerektiriyor; KEV’deki varlığı, yönetici oturumu ele geçirilmiş sistemlerde kullanıldığını düşündürüyor. Bu yorum bizim, kayıtta yazmıyor.
KEV son tarihleri
Geçen sayıdaki açıklar şimdi ne durumda?
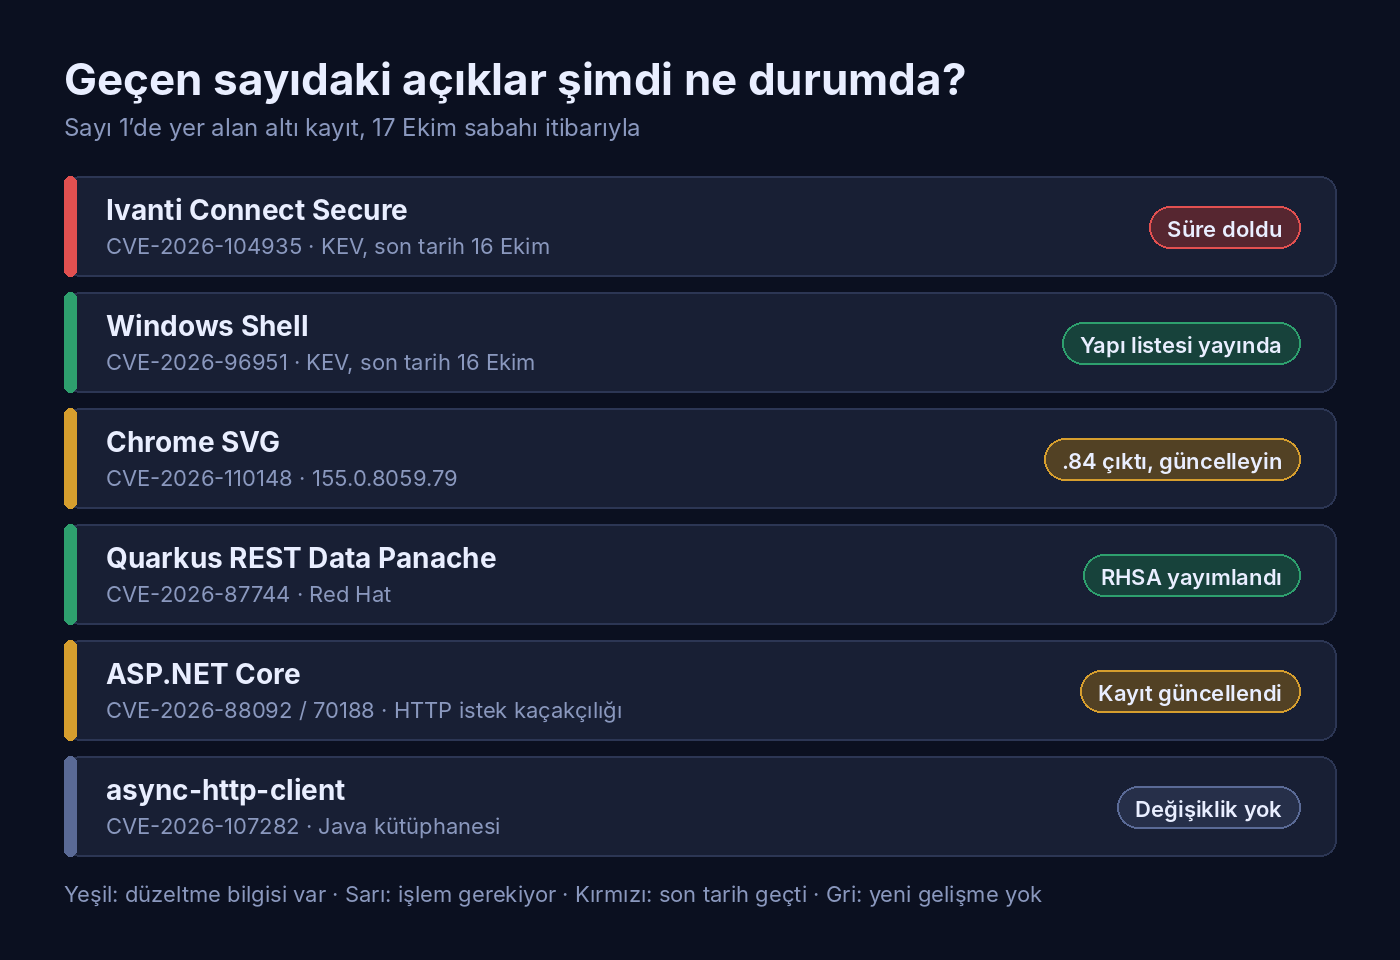
İlk sayıda yazdığımız altı kaydın durumuna yeniden baktık. Dördünde yeni bilgi var; Ivanti’nin KEV süresi doldu, async-http-client’ta değişiklik yok.
Altı kaydın ayrıntıları
- Ivanti Connect Secure (CVE-2026-104935): KEV süresi 16 Ekim’de doldu. Ivanti’nin CVE.org kaydı 13 Ekim’den beri değişmedi: 25.1.3.0, 25.1.3.1 ve 22.8R2.5 etkilenmiyor, 22.7R2.14 ve öncesi zaten etkilenmiyor. Yamalamadıysanız süre aşıldı.
- Windows Shell (CVE-2026-96951): Microsoft kaydı 16 Ekim’de güncellendi ve ürün bazında düzeltilmiş yapı numaralarını listeliyor. Örnekler: Windows 11 24H2 için 10.0.26100.9711, Windows 10 22H2 için 10.0.19045.7807, Windows Server 2022 için 10.0.20348.5761. Bu numara veya üstüne çıkmak gerekiyor. Süre 16 Ekim’de doldu.
- Chrome SVG (CVE-2026-110148): 155.0.8059.79’da düzeltilmişti. 15 Ekim’de 155.0.8059.84 çıktı ve yeni bir grup açığı kapatıyor. Aşağıdaki Chrome bölümüne bakın.
- ASP.NET Core (CVE-2026-88092 ve CVE-2026-70188): CVE.org kayıtları 16 Ekim’de güncellendi. Düzeltme sürümleri artık dört hat için listeli: 8.0.32, 9.0.21, 10.0.13 ve 11.0.0-rc.2. Visual Studio 2022 17.14.42 ve Visual Studio 2026 18.10.4 de etkilenen ürünlerde sayılıyor.
- Quarkus REST Data Panache (CVE-2026-87744): Red Hat 15 Ekim’de RHSA-2026:83082 ve RHSA-2026:83520’yi yayımladı. Düzeltilmiş yapılar 3.27.6.redhat-00004 ve 3.33.4.redhat-00004.
- async-http-client (CVE-2026-107282): Kayıt 10 Ekim’den beri aynı. Düzeltme 3.0.13 ve 2.16.1. Ayrıca ilk sayıda yer alan Ignition (CVE-2026-92817) kaydı 14 Ekim akşamı güncellendi; düzeltme sürümleri aynı kaldı: 8.1.55 ve 8.3.9.
Yeni bulgu
Haftanın sayıları
| Kayıt | |
|---|---|
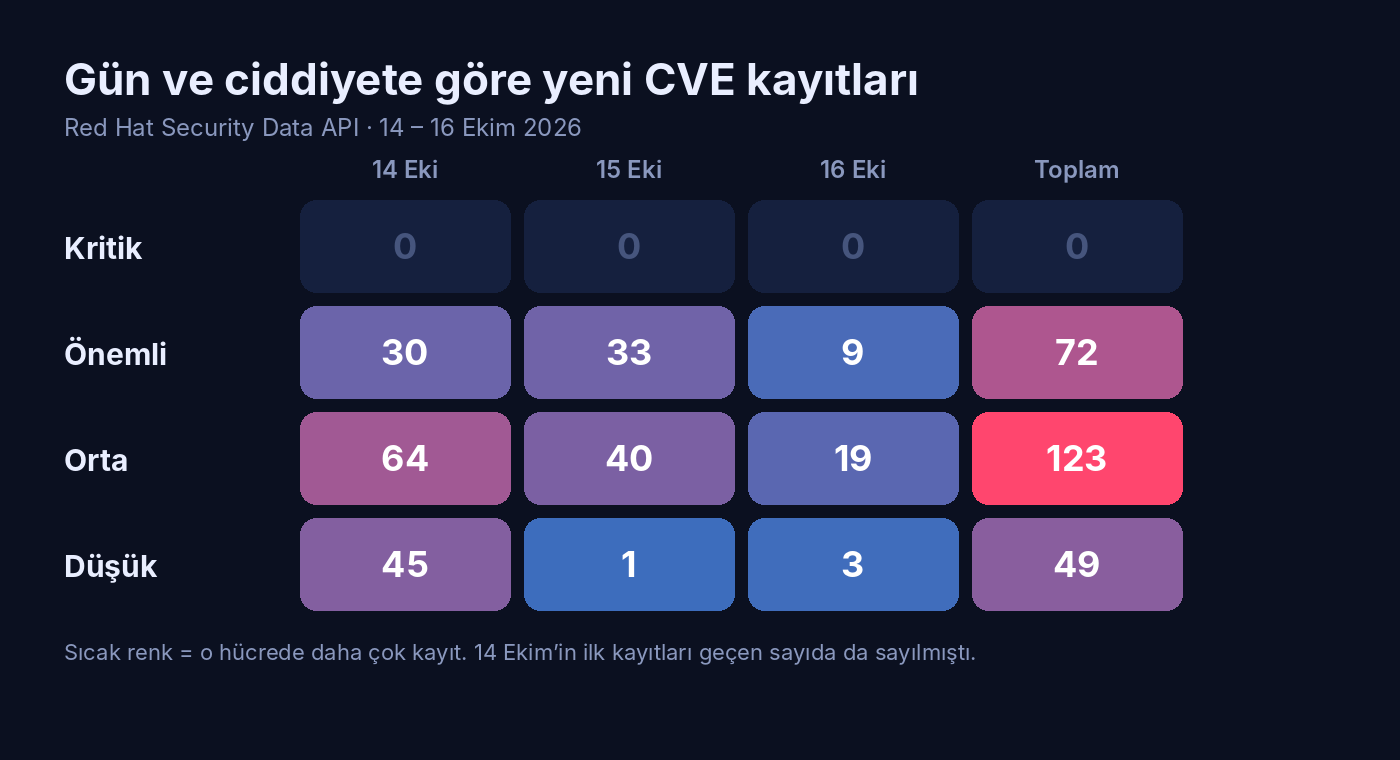
| Önemli | 72 |
| Orta | 123 |
| Düşük | 49 |
| Kayıt | |
|---|---|
| 14 Eki | 139 |
| 15 Eki | 74 |
| 16 Eki | 31 |
| Kayıt | |
|---|---|
| kernel | 48 |
| curl | 24 |
| FreeRDP | 21 |
| DPDK | 14 |
| Chromium | 10 |
| undici | 9 |
| kin-openapi | 8 |
| OpenSSH | 7 |
Kayıtlar hangi alana düşüyor?
KEV girişleri kimleri vurdu?
En sık görülen zayıflık türleri (CWE)
| Eklenen açık | |
|---|---|
| Nisan | 31 |
| Mayıs | 21 |
| Haziran | 23 |
| Temmuz | 26 |
| Ağustos | 31 |
| Eylül | 43 |
| Ekim* | 18 |
Chrome ve Chromium
15 Ekim’de Chrome 155.0.8059.84 yayımlandı. Red Hat bu sürümle ilgili 10 kayıt açtı: yedisi “önemli”, üçü “orta”. En yüksek puanlı CVE-2026-110922, Prerender bileşeninde use-after-free; Chromium bunu “Critical” sayıyor ve hazırlanmış bir HTML sayfasıyla korumalı alan içinde kod çalıştırılabildiğini yazıyor. Kalan altı “önemli” kayıt V8, SVG, DOM ve Core gibi bileşenlerde bellek bozulması ya da use-after-free. Kayıtlarda sömürü bilgisi yok.
Chrome’u güncelleyin
GitHub Advisory Database: kritik danışmalar
GitHub’ın “kritik” filtreli, incelenmiş listesinde bu hafta öne çıkanlar. Her birinin ayrıntısını CVE.org kaydından da kontrol ettik.
- Podman (CVE-2026-94603, CVSS 10,0): Belirli bir checkpoint etiketi taşıyan imaj,
--cap-drop=ALLgibi kullanıcı kısıtlarını sessizce yok sayıp zayıf bir sandbox seçebiliyor. Rootless konteynerler etkilenmiyor. Düzeltme: 5.8.8 ve 6.1.3. - KEDA (CVE-2026-77524, 9,9): Namespace yöneticisi, operatörün ServiceAccount belirtecini kendi kontrolündeki bir Vault adresine gönderterek küme genelinde yetki elde edebiliyor. Düzeltme: 2.21.0.
- Argo CD (CVE-2026-77459, 9,9): PostDelete kancaları, AppProject’in hedef ve kaynak yetki denetimlerinden geçmiyor. Düzeltme: 3.3.15, 3.4.10, 3.5.4 ve 3.6.0-rc2.
- LMCache (CVE-2026-105192, 9,8): Çoklu işlem (dağıtık) modunda kimlik doğrulamasız bir ZeroMQ soketi, gelen mesajı
pickle.loadsile çözüyor. Tek bir mesaj kod çalıştırmaya yetiyor. Resmî imajlar süreci root olarak çalıştırıyor. Soket varsayılan olarak yalnızca localhost’a bağlanıyor, çok düğümlü kurulumda adres açılınca risk büyüyor. Kayıtta düzeltme sürümü belirtilmemiş. - TanStack Start (CVE-2026-102989, 9,3): Hazırlanmış bir sunucu fonksiyonu adresi, uygulamanın kendi kaynağından saldırgan denetimli HTML döndürebiliyor; ziyaretçinin yetkisiyle istek atan bir betik çalışabiliyor. Düzeltme: start-server-core 1.169.39, react-start 1.168.60, solid-start 1.168.57, vue-start 1.168.56.
- Claude Agent SDK for Python (CVE-2026-96620, CVSS 4.0: 9,2):
resumeseçeneği doğrulanmadan CLI’ye ayrı argüman olarak geçiyor. Tire ile başlayan bir değer bayrak sayılıyor ve--mcp-configile komut çalıştırılabiliyor. Yalnızca uygulama güvenilmeyen girdiyi oturum kimliği olarak veriyorsa sömürülebilir. Düzeltme: 0.2.121. - Microsoft QUIC (CVE-2026-105016, 9,8): Yukarıdaki kutuda anlatıldı.
Diğer dikkat çekenler
Veritabanı, kimlik ve uygulama sunucuları
- PgBouncer (CVE-2026-107350): SCRAM kimlik doğrulaması sırasında gönderilen ikinci bir StartupMessage, oturum açan kullanıcıyı değiştiriyor. auth_file’daki bir kullanıcının parolasını bilen saldırgan, admin ve veritabanı süperkullanıcıları dahil SCRAM kullanan herhangi bir kullanıcı olarak giriş yapabiliyor (CVSS 3.1: 8,8). 1.17.0’dan 1.26.0’a kadar etkileniyor. Red Hat RHSA-2026:83843’ü yayımladı.
- MariaDB (CVE-2026-97380):
GRANT PROXYifadesinde parolası boş bir IDENTIFIED yan tümcesi, kimlik doğrulama belirtilmemiş gibi işleniyor ve yanlış yetki denetlenmesine yol açıyor. Düşük yetkili bir saldırgan başka bir hesabın parolasını belirleyebiliyor (8,8). Düzeltme: 10.6.28, 10.11.19, 11.4.13, 11.8.9, 12.3.3 ve 13.0.2. - WildFly Core (CVE-2026-85634): Dağıtım adındaki yol gezintisi, Deployer rolünün yetkisini yükseltiyor (8,8). Red Hat: önemli.
- Eclipse Jetty (CVE-2026-18660): Büyük/küçük harf duyarlılığı yüzünden erişim denetimi atlatılabiliyor (8,2). Red Hat: önemli.
- Vert.x Web (CVE-2026-102460): ChainAuthHandler kapsam doğrulaması başarısız olunca yetkilendirme atlatılıyor (8,1).
Linux dağıtımları ve istemci araçları
- kernel (48 kayıt): En yüksek puanlı CVE-2026-99999, IPv4’te
checksum_startdoğrulaması eksikliği (8,8). Geri kalanın çoğu Wi-Fi (8 kayıt) ve ağ yığını (net, ipv4, xfrm, iptunnel) düzeltmeleri. - curl (24 kayıt): CVE-2026-92392 (8,1), HTTP/2 yükleme sırasında sunucudan gelen
RST_STREAMiletisinin yanlış işlenmesiyle use-after-free. Red Hat RHSA-2026:82895 ve RHSA-2026:80349’u yayımladı. Aynı paketten düşük seviyeli kayıtlar arasında SFTP/SCP yönlendirmesinde ana makine doğrulamasının atlanması ve kimlik bilgisinin HTTP vekiline sızması var. - OpenSSH (7 kayıt): CVE-2026-110929 (8,1), dosya tanıtıcısı geçirmeyi desteklemeyen ve terminal için root gereken platformlarda oturum sürecinin root yetkisini koruması. Red Hat RHEL 6’dan 10’a kadar etkilenmediğini yazıyor; kayıt taslak durumunda. Ayrıca sftp’nin sunucudan gelen yolla hedef dizin dışına yazabilmesi (CVE-2026-110923, RHSA-2026:82247).
- FreeRDP (21 kayıt): CVE-2026-111382 ve CVE-2026-111380 (8,8). Kötü niyetli bir RDP sunucusu, AVC444 çerçeveleri veya ses tamponu hesabı üzerinden istemcide bellek bozabiliyor. 3.32.0 öncesi etkileniyor.
- DPDK (14 kayıt): vhost ve VDUSE işleyicilerinde misafirin tetiklediği sınır dışı yazma ve use-after-unmap (8,8 ve 8,6). Sanallaştırma ve paket işleme altyapısı kullananları ilgilendiriyor.
- undici (9 kayıt), nodemailer (4), GitPython (5): Çoğu hizmet reddi (7,5). GitPython’da ek olarak argüman enjeksiyonuyla dosya okuma ve güvensiz URL protokolü yüzünden kod çalıştırma kayıtları var (CVE-2026-110859, CVE-2026-110857).
- clevis (4 kayıt): PKCS#11 ile LUKS parolası veya token PIN’i herkesin okuyabileceği bir dosyaya yazılıyor (5,5 ve 4,7).
Bu hafta ne yapmalı?
Öncelik sırası
Kaynakları nasıl okumalı?
Yöntem ve sınırlar
- Dönem: 14 Ekim 2026 ile 17 Ekim 2026 sabahı arası. Veriler 17 Ekim sabahı (Türkiye saati) alındı.
- Red Hat sayıları, Red Hat Security Data API’nin
after=2026-10-14sorgusundan, kayıtlarınpublic_datealanına (UTC) göre hesaplandı. 14 Ekim’in ilk kayıtları geçen sayıda da sayılmıştı; o gün sonradan 139 kayda ulaştı. - KEV sayıları CISA’nın 16 Ekim 2026 tarihli (2026.10.16) kataloğundan alındı; aylık sayılar
dateAddedalanına göre. - Düzeltme sürümleri ve puanlar üreticinin CVE.org kaydından alındı. CVSS 3.1 ve 4.0 puanları birbiriyle doğrudan kıyaslanmaz.
- Paket adları Red Hat kaydının başlığındaki ön ekten çıkarıldı; treemap ve sankey gruplamaları bu yazıya özgüdür.
- Bu yazı bir güvenlik denetimi değildir; kendi ortamınızı doğrulamanın yerini tutmaz.
SSS
Sayı 1
Aylık rapor
İki faktörlü doğrulama
Red Hat CVE veritabanı
Seri