Aylık Siber Tehdit Raporu #1: Fidye yazılımı dünyada ve Türkiye’de ne durumda?
· Güvenlik
Bu seri her ay Kaspersky’nin herkese açık istatistik sayfasındaki fidye yazılımı ve yerel tehdit verilerini, CISA, Sophos ve Chainalysis gibi başka kaynaklarla yan yana koyar. İlk sayı 14 Eylül ile 13 Ekim 2026 arasını kapsıyor. Bir önceki yazımız Haftalık Güvenlik Bülteni #1 açıklara bakıyordu. Bu yazı virüslere ve fidye yazılımına bakıyor, ayrıca o bültendeki açıkların ne durumda olduğunu güncelliyor.
Kısaca
stats
Önce geçen haftadan devam edenler
Haftalık bültende yazdığımız iki açık, CISA’nın sömürülen açıklar listesine (KEV) 13 Ekim’de girmişti. İkisinin de düzeltme süresi 16 Ekim’de doluyor. CISA’nın 14 Ekim tarihli listesinde yeni dört kayıt daha var ve onların süresi 17 Ekim’de doluyor. Palo Alto açığı için saldırganın kimliği doğrulanmış olması ve ağ erişimi olması gerekiyor. Bu yüzden eski ve yeni açıkları aynı tabloda topladım.
compare
Fidye yazılımı bağlantısı
timeline
| Eklenen açık | |
|---|---|
| Eki | 31 |
| Kas | 11 |
| Ara | 20 |
| Oca | 17 |
| Şub | 28 |
| Mar | 26 |
| Nis | 31 |
| May | 21 |
| Haz | 23 |
| Tem | 26 |
| Ağu | 31 |
| Eyl | 43 |
| Eki* | 15 |
Chrome tarafında geçen haftadan beri geçerli olan uyarı değişmedi: tarayıcı sürümü 155.0.8059.79 veya daha yeni olmalı. Bu arada yeni bir sürüm çıkmış olabilir. Chrome’un Hakkında sayfasından kontrol edin.
Bu veriler neyi ölçüyor?
Kaspersky, kendi antivirüsünü kullanan kişilerin cihazlarında yakaladığı tehditleri ülke ülke yayımlıyor. Burada “yüzde”, o ülkedeki Kaspersky kullanıcılarının kaçında tehdit görüldüğünü anlatıyor. Ülkenin tamamını ölçmüyor. Ayrıca sonuçlar Kaspersky’yi hangi tür kullanıcıların kurduğuna da bağlı.
features
Dünyada fidye yazılımı
| Kullanıcı oranı (%) | |
|---|---|
| Türkmenistan | 0.78 |
| Uruguay | 0.7 |
| Afganistan | 0.66 |
| Yemen | 0.62 |
| Çin | 0.55 |
| İran | 0.47 |
| Güney Kore | 0.41 |
| Pakistan | 0.36 |
| San Marino | 0.33 |
| Kamerun | 0.3 |
İlk sırada Türkmenistan (%0,78), ardından Uruguay (%0,70) ve Afganistan (%0,66) geliyor. Yemen, Çin ve İran’ı da içeren ilk altı ülkenin hepsi %0,47’nin üstünde. Securelist’in 2. çeyrek raporundaki ilk 10’da da yer alan beş ülke bu aylık listede de var: Türkmenistan, Çin, Kamerun, Pakistan ve Güney Kore. İki farklı dönemde de üst sıralarda olmak kalıcı bir eğilime işaret ediyor olabilir, ama bir ayın verisiyle bunu kesin söylemek zor.
En sık görülen fidye yazılımı kayıtları
Dünyada ilk sıradaki kayıt (Trojan-Ransom.Win32.Gen.p, %30,72) belirli bir aile değil, “fidye yazılımına benziyor” diyen genel bir tespit. İlk 10’da WannaCry’ın iki varyantı da var. WannaCry 2017’de dünyayı sarsmıştı ve hâlâ yamasız Windows makinelerde görülüyor.
| Pay (%) | |
|---|---|
| Qilin | 14.57 |
| Akira | 7.8 |
| DragonForce | 6.88 |
stats
quote
Fidye yazılımı bu çeyrekte başka neler yaptı?
- Microsoft, birkaç fidye yazılımı grubunun kullandığı bir zararlı yazılım imzalama hizmetini (Fox Tempest) kapattı.
- CISA, Microsoft Defender’daki bir yetki yükseltme açığının (CVE-2026-33825, “BlueHammer”) fidye yazılımı saldırılarında aktif olarak kullanıldığını doğruladı.
- Check Point, CVE-2026-50751 açığının sıfırıncı gün saldırısında kullanılmasını Qilin grubuna bağladı.
- PayoutsKing adlı grubun, tespitten kaçmak için QEMU ile gizli Linux sanal makineleri çalıştırdığı bildirildi.
Bu maddeler Securelist raporunun özetinden alındı.
Türkiye’de durum
Kaspersky’nin Türkiye sayfası ayrı bir günlük grafik ve ilk 10 listeleri veriyor. Aşağıdaki sıralar “en çok etkilenen ülke 1. sıra” mantığıyla okunmalı, yani küçük numara daha çok sorun demek.
compare
Tabloya göre genel yerel tehdit ve web tehdidinde ortancanın biraz altındayız. Fidye yazılımı, e-posta ve talep üzerine taramada ise ortancanın üstündeyiz. Fidye yazılımı değerleri iki ondalığa yuvarlandığı için “0,08” ile “0,13” arasındaki fark küçük görünse de sıralama farkı büyük: ilk 45’in içindeyiz.
| Kullanıcı oranı (%) | |
|---|---|
| İtalya | 0.19 |
| Yunanistan | 0.16 |
| Türkiye | 0.13 |
| Bulgaristan | 0.11 |
| Azerbaycan | 0.1 |
| Ukrayna | 0.07 |
| Almanya | 0.07 |
| İngiltere | 0.04 |
| Fransa | 0.04 |
| Kullanıcı oranı (%) | |
|---|---|
| Ukrayna | 6.86 |
| Yunanistan | 4.52 |
| Bulgaristan | 3.94 |
| Türkiye | 3.61 |
| Azerbaycan | 3.51 |
| Fransa | 2.69 |
| Almanya | 2.62 |
| İngiltere | 2.28 |
| Bildirim | |
|---|---|
| 14 Eyl | 61550 |
| 15 | 63798 |
| 16 | 64769 |
| 17 | 64283 |
| 18 | 62583 |
| 19 | 53275 |
| 20 | 46777 |
| 21 | 60118 |
| 22 | 60952 |
| 23 | 62516 |
| 24 | 64169 |
| 25 | 59540 |
| 26 | 48214 |
| 27 | 43776 |
| 28 | 59465 |
| 29 | 57721 |
| 30 | 59753 |
| 1 Eki | 61813 |
| 2 | 61528 |
| 3 | 52408 |
| 4 | 43629 |
| 5 | 59802 |
| 6 | 60712 |
| 7 | 58192 |
| 8 | 58091 |
| 9 | 55792 |
| 10 | 51742 |
| 11 | 45058 |
| 12 | 59884 |
| 13 Eki | 60911 |
Grafikte her hafta sonu belirgin bir çukur var. Hafta içi günlerin ortalaması yaklaşık 60.800 bildirim, hafta sonlarının ortalaması yaklaşık 48.100, yani beşte bir kadar az. Olası nedenlerden biri iş bilgisayarlarının hafta sonu kapalı olması. Bu bir yorum, veride gerekçesi yazmıyor.
| Bildirim | |
|---|---|
| 14 Eyl | 552 |
| 15 | 909 |
| 16 | 888 |
| 17 | 889 |
| 18 | 858 |
| 19 | 799 |
| 20 | 443 |
| 21 | 756 |
| 22 | 898 |
| 23 | 1185 |
| 24 | 1668 |
| 25 | 788 |
| 26 | 671 |
| 27 | 593 |
| 28 | 721 |
| 29 | 741 |
| 30 | 1504 |
| 1 Eki | 1171 |
| 2 | 931 |
| 3 | 532 |
| 4 | 468 |
| 5 | 838 |
| 6 | 876 |
| 7 | 979 |
| 8 | 865 |
| 9 | 891 |
| 10 | 727 |
| 11 | 498 |
| 12 | 666 |
| 13 Eki | 864 |
Türkiye’de en sık görülen fidye yazılımı kayıtları (%)
İlk 10’daki kayıtların beşi “Blocker” adını taşıyor ve toplamları %56,95 ediyor. Kaspersky’de bu ad genellikle dosyaları şifrelemeden ekranı ya da cihazı kilitleyen türlere veriliyor. Dünya listesinde ise ilk sırada genel tespitler var ve WannaCry’ın iki varyantı görünüyor. Türkiye’nin ilk 10’unda WannaCry yok.
Türkiye’de fidye yazılımı kayıtlarının dağılımı
compare
DarkKomet Türkiye’de öne çıkıyor
Türkiye’nin web ve e-posta tehditleri
Web (ilk 5): Trojan.Script.Generic %40,68, Trojan.BAT.Agent.gen %17,10, Trojan.VBS.SAgent.gen %12,23, Trojan.Script.Agent.gen %8,76, Trojan-Spy.MSIL.SnakeLogger.gen %6,75.
E-posta (ilk 5): Trojan.Script.Generic %20,22, Trojan-Downloader.Script.Generic %7,60, Trojan-Spy.MSIL.Noon.gen %7,53, Trojan.OLE2.UrcBadur.gen %6,27, Trojan.Script.Agent.gen %6,25.
İki listede de ağırlık, tarayıcıda ya da ekte çalışan betiklerde (script) ve bilgi çalan casus yazılımlarda (SnakeLogger, Noon). Bu programlar fidye istemez. Tuş vuruşlarını ve kayıtlı parolaları sessizce toplarlar.
Virüs adları ne demek?
Kaspersky’nin tespit adları ilk bakışta anlaşılmaz görünür. Adın parçaları genelde şunu söyler: ilk bölüm türü (Trojan, Backdoor, Hoax), ikinci bölüm platformu (Win32, AndroidOS, Script), son bölüm ise ailenin ya da sürümün adıdır.
Sık geçen adların sözlüğü
- DangerousObject.Multi.Generic: Kaspersky’nin bulut sistemi tarafından zararlı sayılan, henüz klasik imzası olmayan dosya.
- Trojan.Script.Generic: Zararlı olduğu düşünülen genel bir betik. Web sayfalarında ve e-posta eklerinde çok görülür.
- Backdoor.Win32.DarkKomet: Bilgisayarı uzaktan yönetmeye yarayan arka kapı.
- Trojan-Ransom…Wanna: WannaCry fidye yazılımı ailesi.
- Trojan-Ransom…Blocker: Genellikle ekranı ya da cihazı kilitleyen fidye yazılımı.
- Trojan-Ransom…Crypren, Crypmod: Dosya şifreleyen fidye yazılımı kayıtları.
- Hoax.Script.Scaremail: Alıcıyı korkutmaya çalışan sahte e-posta.
- Trojan-Spy…SnakeLogger: Tuş vuruşlarını ve kayıtlı parolaları toplayan casus yazılım.
- Trojan.WinLNK.Agent.gen: Zararlı Windows kısayol dosyası (.lnk).
- Trojan-Clicker.AndroidOS: Android’de arka planda reklama tıklayan uygulama.
Fidye yazılımı ve ilgili tehdit türleri
Fidye yazılımı nasıl başlıyor ve ne kadar pahalı?
Sophos’un 2026 araştırması, fidye yazılımına yakalanmış 17 ülkedeki 2.158 BT ve güvenlik yöneticisine soruldu. Anket kurumsal ortamları kapsıyor. Evdeki kullanıcıya birebir uymuyor, ama saldırganların hangi kapıdan girdiğini gösteriyor.
Fidye yazılımı saldırılarının kök nedeni (%)
stats
İlk dört neden e-posta, kimlik avı, çalınmış parola ve yamasız açık. Yani saldırının büyük kısmı bir kişinin tıklamasıyla ya da bir hesabın ele geçmesiyle başlıyor. Dikkat çeken bir rakam daha var: Sophos, kimlik bilgisi çalınan kurbanların %97’sinde bir tür çok faktörlü doğrulamanın (MFA) açık olduğunu söylüyor. Bu, MFA’nın gereksiz olduğunu göstermiyor. Her hesapta ve en çok hedeflenen yerlerde (VPN, yönetici paneli) gerçekten açık olduğundan emin olmak gerekiyor.
| Ödeyen oranı (%) | |
|---|---|
| 2022 | 78.9 |
| 2024 | 62.8 |
| 2025 | 28.0 |
Chainalysis’e göre 2025’te fidye ödeyen kurbanların oranı %28’e düşerek rekor düşük seviyeye indi. 2025’te zincir üstünde en az 820 milyon dolar ödeme izlendi. Ortanca ödeme ise 12.738 dolardan 59.556 dolara çıktı. Sophos’un anketinde şifrelenen verisi olan kurbanların %48’i ödediğini söylüyor. İki rakam farklı yöntemle ve farklı örneklemle ölçüldüğü için doğrudan karşılaştırılmamalı.
Fidyeyi ödemeyin
Siz ne yapabilirsiniz?
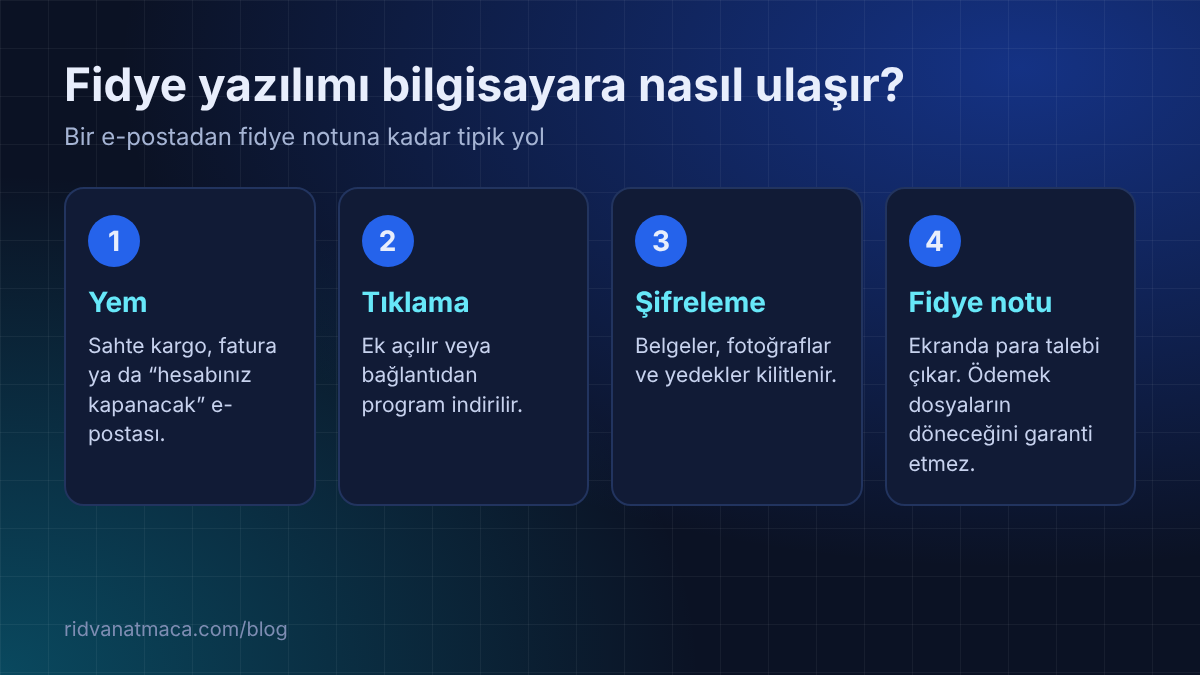
Fidye yazılımı ve diğer virüslerin çoğu aynı birkaç kapıdan giriyor. Aşağıdaki adımlar özel bilgi gerektirmez ve ev kullanıcısı için yeterince etkilidir.
Bu hafta yapılacaklar
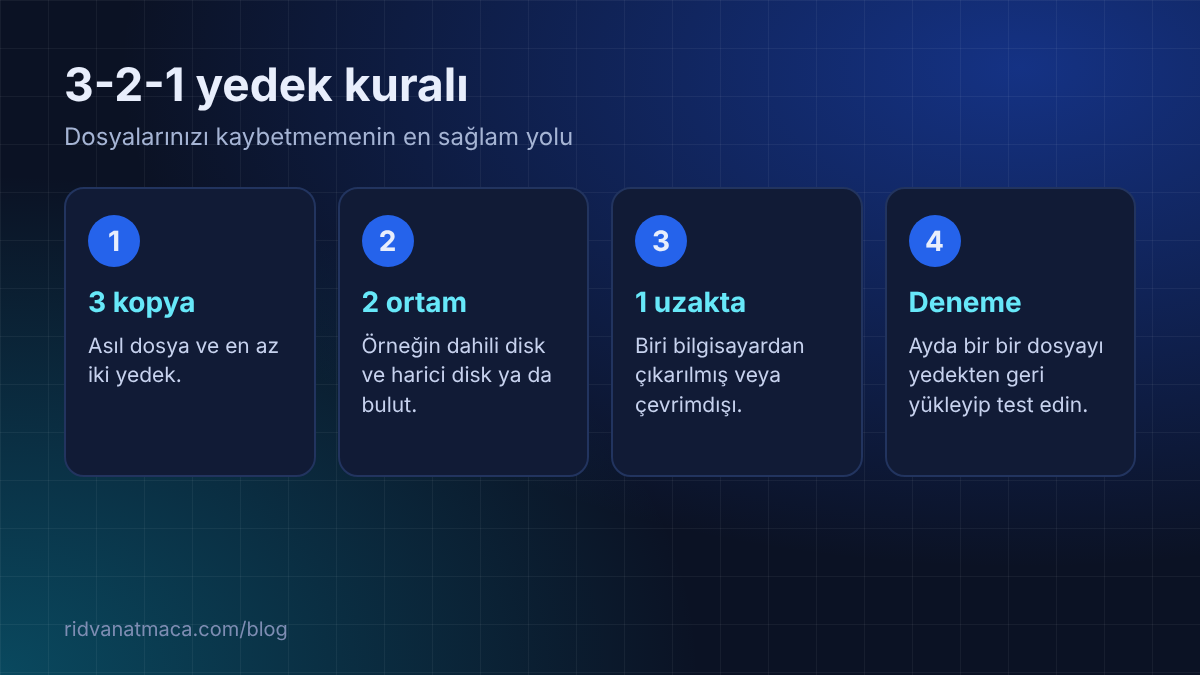
Yedek nerede tutulmalı?
features
Önlem haritası
Bilgisayarım fidye yazılımına yakalandı, ne yapmalıyım?
- Bilgisayarın Wi-Fi ve kablo bağlantısını kesin. Yayılmasını yavaşlatır.
- Yedek diskinizi bağlamayın. Önce bilgisayar temizlenmeli.
- Ekrandaki notun fotoğrafını çekin. Fidye notundaki bilgiler incelemede işe yarar.
- Ödeme yapmayın ve notta yazan kişilerle iletişime geçmeyin.
- İşyerindeyseniz BT biriminize haber verin. Ev kullanıcısıysanız bilgisayarı temiz kurulumla yenileyip dosyaları yedekten geri alın.
- Şifrelenen dosyalar için ücretsiz çözücü olup olmadığına No More Ransom sitesinden bakabilirsiniz.
faq
Yöntem ve sınırlar
Verileri nasıl derledik?
- Dönem: Kaspersky’nin Türkiye sayfasındaki günlük grafik 14 Eylül 2026 ile 13 Ekim 2026 arasını gösteriyor. Dünya sayfaları aylık görünümde.
- Ülke yüzdeleri ve sıralar, sayfanın ülke haritasındaki değerlerden alındı. Sayfadaki “ilk 10 ülke” listesi bu değerlerden farklı oranlar gösteriyor; ülke sırası aynı, ama oran farklı olduğu için burada harita değerlerini kullandık.
- Tespit adlarının yüzdeleri (örneğin %12,16) Kaspersky’nin ilk 10 listesinden alındı. Genel adlar (Generic, Gen) birden çok zararlıyı kapsayabilir.
- “Dünya ortancası” ülke listesindeki değerlerin ortancasıdır. Fidye yazılımında değerler iki ondalığa yuvarlandığı için küçük farklar kesin değildir.
- Yüzdeler yalnızca Kaspersky kullanıcılarını kapsar. Bir ülkenin tamamının durumunu göstermez.
- KEV sayıları CISA’nın 14 Ekim 2026 akşamı yayımlanan listesinden sayıldı. Ekim eksik bir aydır.
- Sophos anketi ve Chainalysis zincir verisi farklı yöntemlerle ölçüm yapar. Birbirinin yerine kullanılmadı.
Kaynaklar
- Kaspersky İstatistikleri: Fidye yazılımı (aylık)
- Kaspersky İstatistikleri: Yerel enfeksiyonlar (aylık)
- Kaspersky İstatistikleri: Türkiye, yerel enfeksiyonlar
- Kaspersky İstatistikleri: Türkiye, fidye yazılımı
- Securelist: IT threat evolution in Q2 2026, non-mobile statistics
- CISA Known Exploited Vulnerabilities Catalog
- Sophos: The State of Ransomware 2026
- BleepingComputer: Chainalysis fidye ödemesi verileri (Şubat 2026)
Haftalık Güvenlik Bülteni #1
İki faktörlü kimlik doğrulama ile hesaplarınızın güvenliğini sağlayın
Kaspersky istatistiklerini aç
Bir sonraki sayıda Ivanti ve Windows açıklarının durumunu, KEV’e eklenen yeni kayıtları ve Kaspersky sayfasındaki yeni dönemi bu yazıyla karşılaştıracağım.