Haftalık Güvenlik Bülteni #1: Chrome’da 37 açık, Ivanti’de aktif sömürü
· Güvenlik
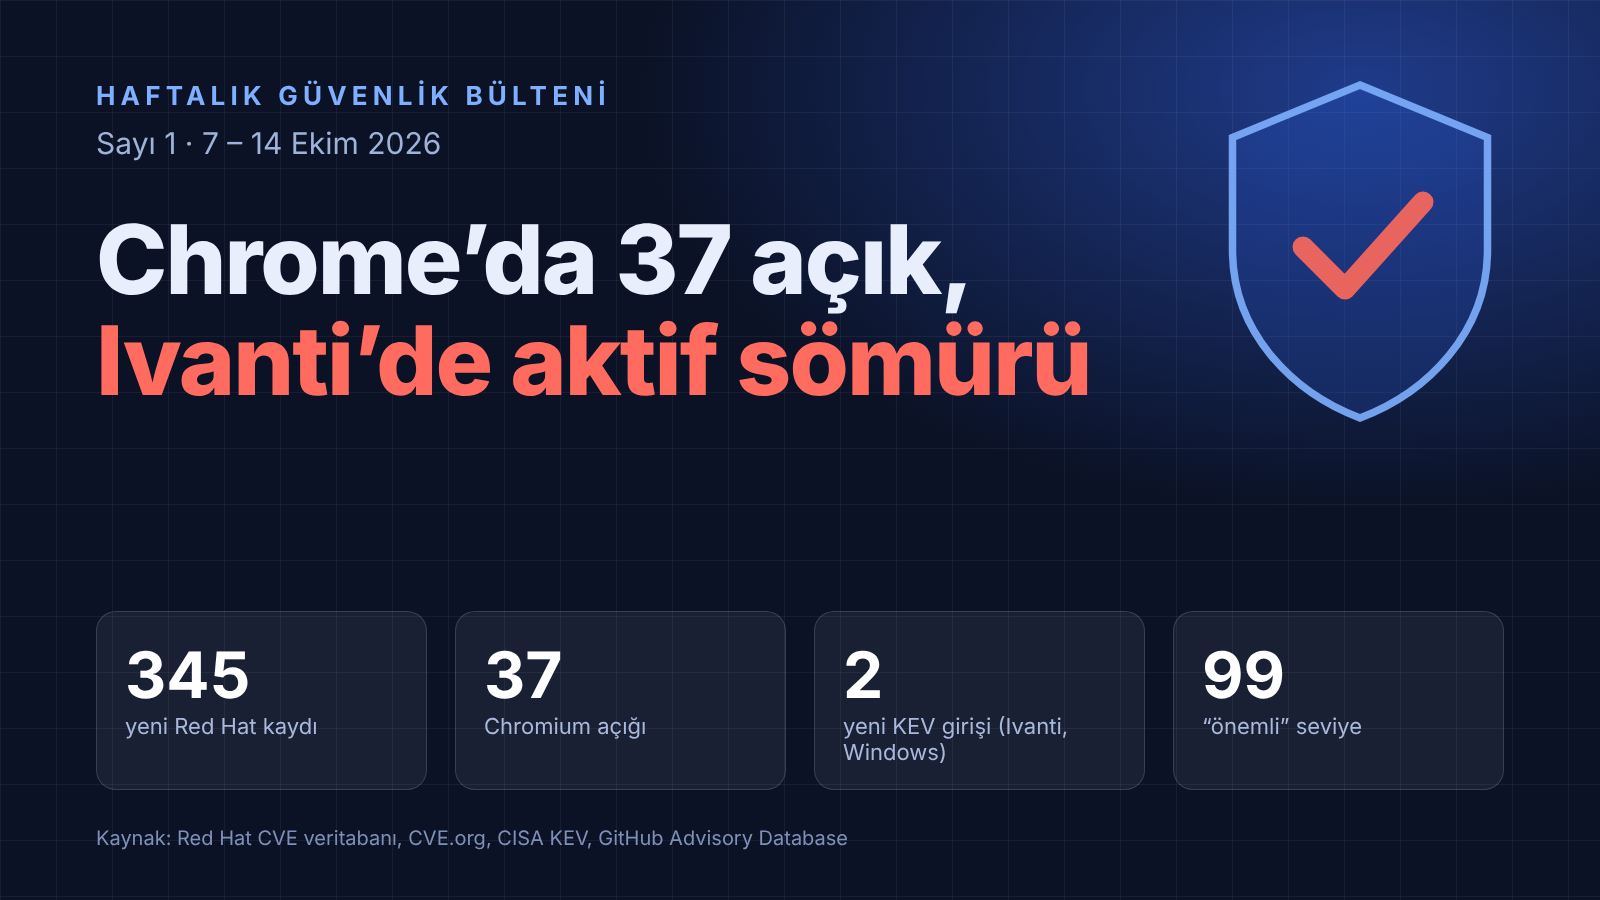
Haftalık Güvenlik Bülteni her hafta şu dört kaynağı tarar: Red Hat CVE veritabanı, CVE.org, OpenCVE ve GitHub Advisory Database. Bir açığın gerçekten sömürülüp sömürülmediği ise CISA KEV listesinden alınır.
Kısaca
stats
Önce acil olanlar
Ivanti Connect Secure: CVE-2026-104935
Windows Shell: CVE-2026-96951
compare
“Bilgi yok”, kaynaklarda sömürü kaydı bulunmadığı anlamına gelir. Sömürülmediğinin kanıtı değildir. Tablodaki CVSS puanları ilgili CNA’nın (Ivanti, Microsoft, Inductive Automation) ya da Red Hat’in verdiği puanlardır; kaynak farklı olunca puan da farklı çıkabiliyor.
Haftanın sayıları
| Kayıt | |
|---|---|
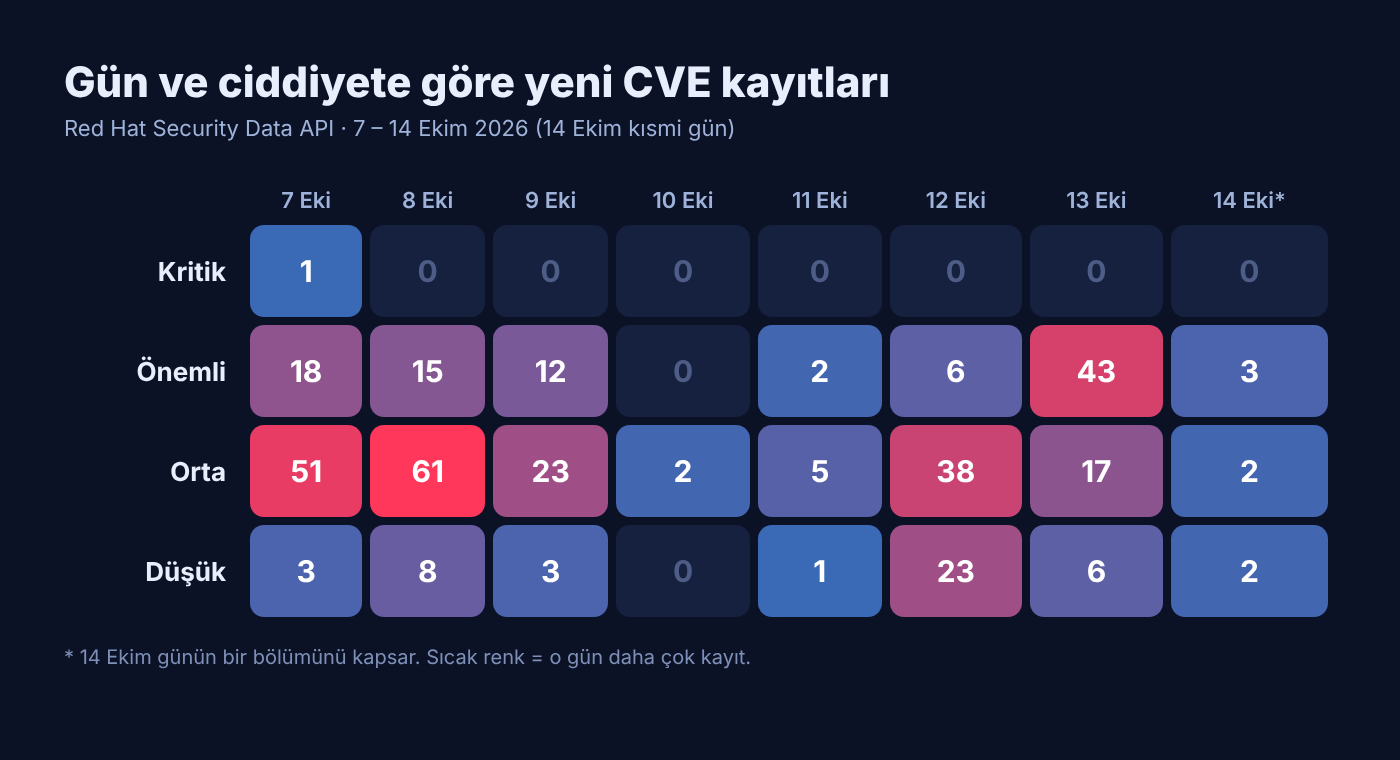
| Kritik | 1 |
| Önemli | 99 |
| Orta | 199 |
| Düşük | 46 |
| Kayıt | |
|---|---|
| 7 Eki | 73 |
| 8 Eki | 84 |
| 9 Eki | 38 |
| 10 Eki | 2 |
| 11 Eki | 8 |
| 12 Eki | 67 |
| 13 Eki | 66 |
| 14 Eki | 7 |
| Kayıt | |
|---|---|
| ImageMagick | 60 |
| Chromium | 37 |
| FreeRDP | 18 |
| kernel | 13 |
| xorg-x11-server | 11 |
| pydantic-ai | 10 |
| ffmpeg | 9 |
| MariaDB | 8 |
| busybox | 7 |
Kayıtlar hangi alana düşüyor?
Kayıtlar ciddiyete nasıl dağılıyor?
En sık görülen zayıflık türleri (CWE)
Chrome ve Chromium
13 Ekim’de Red Hat tek günde 37 Chromium kaydı yayımladı. Bunların 7’si 9,6 puanlı, çoğu use-after-free (CWE-416). CVE.org’daki ilk kayıt (CVE-2026-110148), SVG bileşenindeki açığın Chrome 155.0.8059.79 öncesini etkilediğini ve Chromium’un bunu “Critical” saydığını söylüyor. Saldırgan hazırlanmış bir HTML sayfasıyla korumalı alan içinde kod çalıştırabiliyor. Açığın sömürüldüğüne dair bir kayıt yok.
Chrome’u güncelleyin
GitHub Advisory Database: .NET haftası
GitHub’ın incelenmiş danışma listesinin ilk sayfasındaki 25 kaydın tamamı NuGet paketlerine ait ve 13 Ekim tarihli. Ağırlıkta Microsoft’un aylık güncelleme günü yayımladığı .NET ve ASP.NET Core kayıtları var. İki kaydın ciddiyeti “kritik”:
- CVE-2026-88092 (GHSA-rv87-ccxw-8ggf): ASP.NET Core’da HTTP istek/yanıt kaçakçılığı, bütünlük etkisi. CVSS 9,4. 10.0 hattında 10.0.13 öncesi, 11.0 hattında 11.0.0-rc.2 öncesi etkileniyor.
- CVE-2026-70188 (GHSA-fpq8-4vhr-rcxx): Aynı sınıfta, güvenlik özelliği atlatma. CVSS 9,1; etkilenen sürümler aynı.
Her ikisinde de Microsoft’un kendi puanlamasına göre sömürü kodu henüz kanıtlanmamış. ASP.NET Core’u ters vekil (reverse proxy) arkasında çalıştırıyorsanız bu sınıf açık özellikle önemli, çünkü proxy ile uygulamanın bir isteği farklı yorumlaması istismarın temelini oluşturuyor.
Diğer dikkat çekenler
Yazılım kütüphaneleri ve uygulama sunucuları
- async-http-client (CVE-2026-107282): Red Hat’in bu haftaki tek “kritik” kaydı. Farklı bir ana makineye yönlendirmede özgün isteğin Host başlığı ve Authorization bilgileri yeni hedefe gidebiliyor. CVSS 4.0: 9,4 (Red Hat’in CVSS 3 puanı 6,5). Düzeltme: 3.0.13 ve 2.16.1.
- Quarkus REST Data Panache (CVE-2026-87744): Bir işlem
@MethodPropertiesile özelleştirilip roller yeniden yazılmazsa, üretilen kod sınıf düzeyindeki güvenlik kısıtını sessizce düşürüyor ve uç nokta kimlik doğrulamasız açık kalıyor. Red Hat: Önemli, 9,1. - Ignition (CVE-2026-92817): Endüstriyel kontrol yazılımı. Vision oturumu olan bir kullanıcı, oturum kimliğiyle Designer yetkisi alıp Gateway sürecinde kod çalıştırabiliyor. CVSS 8,8. Düzeltme: 8.1.55 ve 8.3.9. CISA bunu ICSA-26-286-01 numarasıyla yayımladı.
- pydantic-ai (10 kayıt): Örnek olarak Content-Type doğrulaması eksik olduğu için yetkisiz araç çalıştırma, 7,6.
- Trilium Notes (CVE-2026-77438): OpenCVE’de 7,5. Genel paylaşım araması, parola korumalı notların başlığını, yolunu ve içeriğini kimlik doğrulamasız sızdırabiliyor. 0.103.0 ve öncesi etkileniyor; kayıtta düzeltme sürümü belirtilmemiş.
Linux dağıtımları ve masaüstü bileşenleri
- kernel (13 kayıt): Çoğu 7,0 puanlı. bpf, netfilter, tcp, vlan, sched ve mm alt sistemlerinde use-after-free ve sınır dışı okuma düzeltmeleri.
- xorg-x11-server (11 kayıt): En yüksek puanlısı 7,8; pasif tutma (passive grab) işlemesinde use-after-free ile kod çalıştırma.
- ImageMagick (60 kayıt): Haftanın en kalabalık paketi. En yüksek puan 7,0, hazırlanmış bir PICT dosyasıyla kod çalıştırma. Çoğu orta ve düşük seviye.
- FreeRDP (18 kayıt): Biri “önemli”, geri kalanı orta ve düşük. Örnek: NSCodec’te double-free ile hizmet reddi, 5,9.
CISA KEV’e eklenen eski açıklar (8 Ekim)
- ISC BIND: CVE-2015-5477
- Apache Struts: CVE-2016-3081
- Strapi: CVE-2023-22894
- ONLYOFFICE Docs Server: CVE-2021-3199
- ProFTPD: CVE-2015-3306
Beşi de yıllar önce yayımlanmış açıklar ve 8 Ekim’de listeye girdi. Bu, yaşlı bir açığın hâlâ internete açık yamasız sistemlerde işe yaradığını gösteriyor. Son tarih 11 Ekim’di.
| Eklenen açık | |
|---|---|
| Mayıs | 21 |
| Haziran | 23 |
| Temmuz | 26 |
| Ağustos | 31 |
| Eylül | 43 |
| Ekim* | 11 |
Bu hafta ne yapmalı?
Öncelik sırası
Kaynakları nasıl okumalı?
Yöntem ve sınırlar
- Dönem: 7 Ekim 2026 ile 14 Ekim 2026 arası. 14 Ekim kısmi gün.
- Red Hat sayıları, Red Hat Security Data API’nin
after=2026-10-07sorgusundan, kayıtlarınpublic_datealanına göre hesaplandı. - Treemap gruplaması ve kısaltılmış paket adları bu yazıya özgüdür.
- Düzeltme sürümleri üreticinin CVE.org kaydından alındı. Kaydı olmayanlar için “kaydı izleyin” notu düşüldü.
- Bu yazı bir güvenlik denetimi değildir; kendi ortamınızı doğrulamanın yerini tutmaz.
faq
İki faktörlü kimlik doğrulama ile hesaplarınızın güvenliğini sağlayın
button
features