Haftalık Güvenlik Bülteni #2: BeyondTrust ve Plex’te aktif sömürü, Next.js’te kod çalıştırma açığı
· Güvenlik
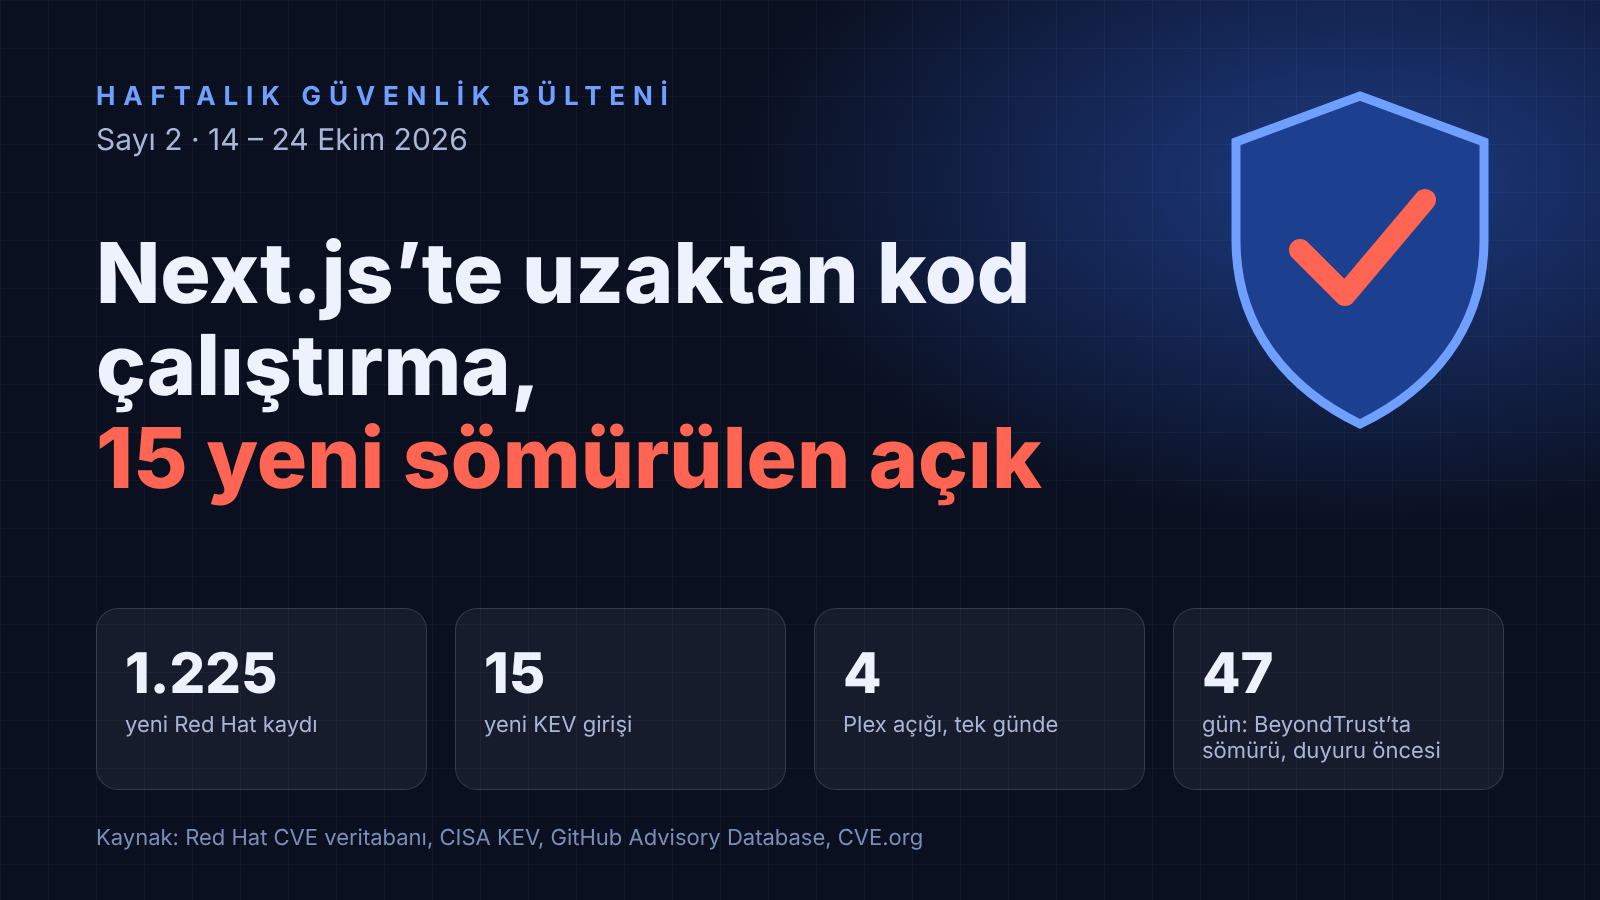
Bu sayı 14 ile 24 Ekim 2026 arasını kapsıyor. Tarama kaynakları aynı: Red Hat CVE veritabanı, CVE.org, OpenCVE ve GitHub Advisory Database. Bir açığın gerçekten sömürülüp sömürülmediğine CISA KEV listesinden bakıyoruz. Önceki yazılarda geçen açıkların durumu da aşağıda ayrı bir bölümde.
Kısaca
- BeyondTrust Remote Support’taki CVE-2026-102764 (CVSS 4.0: 9,3) 16 Ekim’de CISA KEV’e girdi. Basındaki habere göre sömürü duyurudan 47 gün önce başlamış. Kendi sunucunuzda çalıştırıyorsanız BT26-05-RS yamasını uygulayın.
- Plex Media Server’daki dört açık (“Plex2Shell”) 20 Ekim’de KEV’e eklendi. 1.43.3.10861 ve sonrası etkilenmiyor.
- Next.js 16.0.0 ile 16.4.0 arasında, use cache kullanan uygulamalarda kimlik doğrulamasız uzaktan kod çalıştırma açığı var. Düzeltme 16.4.1 ve geçici çözüm yok.
- Laravel (13.29.0 ve 12.68.0), Pillow (13.0.0), Wasmtime (36.0.19 ve 43.0.0) ve DOMPurify (3.4.17) için kritik düzeltmeler çıktı.
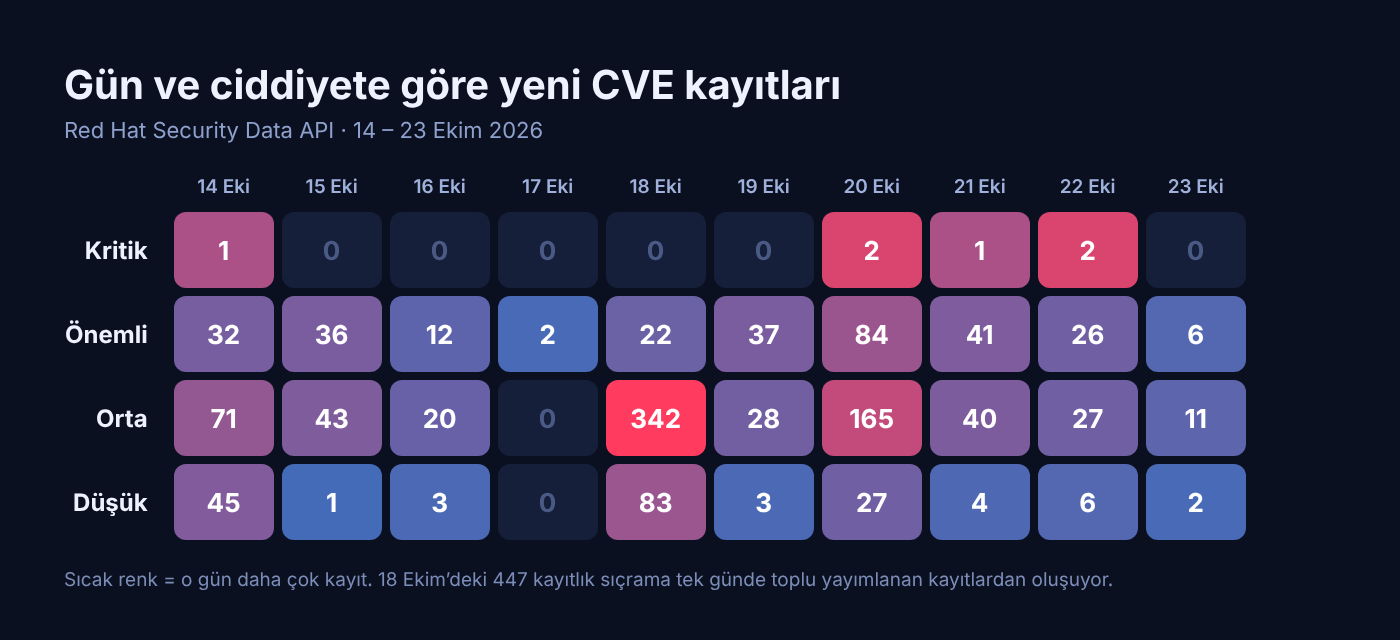
- Red Hat 14-23 Ekim’de 1.225 kayıt yayımladı. Bunların 6’sı “kritik”, 298’i “önemli”.
- 1.225 · Red Hat’in yeni CVE kaydı · 14-23 Ekim
- 15 · Yeni KEV girişi · 14-23 Ekim, 14 Ekim dahil
- 6 · “Kritik” Red Hat kaydı · 298 “önemli”, 747 orta, 174 düşük
- 47 · Gün · BeyondTrust’ta sömürü ile duyuru arası
- 4 · Plex açığı · 20 Ekim’de aynı gün KEV’e girdi
Önce acil olanlar
BeyondTrust Remote Support: CVE-2026-102764
Dahili mesajlaşma bileşenlerinde kaynak doğrulaması yetersiz. Kimliği doğrulanmamış bir saldırgan dosya işlemleri yapabiliyor, rastgele dosya yükleyebiliyor (CVSS 4.0: 9,3). CISA 16 Ekim’de KEV’e ekledi. Self-hosted kurulumlarda BT26-05-RS düzeltmesi 24.3.1 ile 26.2.3 arasındaki sürümleri kapsıyor, daha eski sürümlerde önce desteklenen bir sürüme geçmek gerekiyor. SaaS örnekleri 8-9 Ekim’de otomatik yamalandı.
Plex Media Server: CVE-2026-96652, -96654, -96655, -96656
Dört açık, 20 Ekim’de birlikte KEV’e girdi: iki SSRF, bir URL enjeksiyonu ve bir dosya yolu denetimi sorunu. Birbirine zincirlenince internete açık bir Plex sunucusunda uzaktan kod çalıştırılabiliyor. Basın haberlerine göre saldırganlar bunu kripto madencisi ve vekil (proxy) kötü amaçlı yazılımı kurmak için kullanıyor. Düzeltme 3 Ağustos’ta çıkan 1.43.3.10861 sürümünde. CVSS puanları kaynaktan kaynağa değişiyor (4,3 ile 6,9 arası); tek tek düşük görünmeleri zincirin tehlikesini azaltmıyor.
Next.js: GHSA-673q-mjm6-r5xr (CVE atanmadı)
App Router’da Cache Components kullanan ve birden fazla typed array döndüren bir use cache fonksiyonu varsa, kimlik doğrulamasız saldırgan kod çalıştırabiliyor (CWE-502, CVSS 4.0: 9,5). Etkilenen: 16.0.0 ile 16.4.0 arası. Düzeltme: 16.4.1. Danışma metni bilinen bir geçici çözüm olmadığını ve benzer fonksiyonunuz olmasa da yükseltmenizi söylüyor. Bir sömürü kaydı yok.
| Açık | Ürün | Sorun | CVSS | Sömürülüyor mu | Düzeltme |
|---|---|---|---|---|---|
| CVE-2026-102764 | BeyondTrust Remote Support | Kimlik doğrulama atlatma, dosya yükleme | 9,3 (4.0) | evet (KEV, 16 Ekim) | BT26-05-RS |
| CVE-2026-96652/54/55/56 | Plex Media Server | SSRF, URL enjeksiyonu, dosya yolu | 4,3-6,9 | evet (KEV, 20 Ekim) | 1.43.3.10861 |
| GHSA-673q-mjm6-r5xr | Next.js | Typed array ile uzaktan kod çalıştırma | 9,5 (4.0) | bilgi yok | 16.4.1 |
| CVE-2026-114509 | Laravel TokenGuard | Başka kullanıcı olarak giriş | 9,2 (4.0) | bilgi yok | 13.29.0 / 12.68.0 |
| CVE-2026-112398 | Pillow | FPX çözücüde heap taşması | 9,2 (4.0) | bilgi yok | 13.0.0 |
| CVE-2026-115889 | Wasmtime | Cranelift derleme hatası, sandbox kaçışı | 9,9 (3.1) | bilgi yok | 36.0.19 / 43.0.0 |
| GHSA-cg2g-xh64-v4q7 | DOMPurify | Şablon ifadesi filtresi atlatma | 9,2 (4.0) | bilgi yok | 3.4.17 |
“Bilgi yok”, kaynaklarda sömürü kaydı bulunmadığı anlamına gelir; sömürülmediğinin kanıtı değildir. Parantezdeki 4.0 ve 3.1, kullanılan CVSS sürümünü gösterir. İki sürümün puanları birbiriyle doğrudan karşılaştırılamaz.
BeyondTrust vakasının zaman çizgisi
- 29 Ağustos · İlk doğrulanmış sömürü · Basındaki habere göre
- 27 Eylül · BeyondTrust haberdar oldu
- 8-9 Ekim · Düzeltme çıktı · SaaS örnekleri otomatik yamalandı
- 15 Ekim · Kamuya duyuru · Danışma BT26-05
- 16 Ekim · CISA KEV’e eklendi · Federal kurumlar için son tarih 19 Ekim
Tarihlerin çoğu tek bir haber kaynağına dayanıyor; yalnızca KEV tarihi ve son tarih CISA’nın kendi kataloğundan doğrulandı. Aynı habere göre saldırganlar log dosyalarını sildi, bu yüzden cihazın kendi kayıtları tek başına yeterli kanıt sayılmamalı. Dış güvenlik duvarı ve SIEM kayıtlarına bakın.
Önceki yazılardaki açıklar ne durumda?
| Açık | İlk geçtiği yazı | Bu haftaki durum |
|---|---|---|
| Windows Shell, CVE-2026-96951 | Haftalık Güvenlik Bülteni #1 | Ekim güncellemesinde düzeltildi. Bu yıl sömürülen üçüncü Shell açığı. Aynı güncelleme paketi 1.400’den fazla açığı kapattı, 55’i solucan gibi yayılabilir türde (DHCP Server, Uzak Masaüstü Ağ Geçidi, NPS) |
| Citrix NetScaler, CVE-2026-88771/88772/88779 | Aylık Siber Tehdit Raporu #1 | CISA 9 Ekim’de uyarıyı güncelledi: CVE-2026-107406 eklendi, 88779 ile 88771 arasındaki ilişki netleştirildi. Yama öncesi sızma izi kontrolü öneriliyor |
| PAN-OS, CVE-2026-0322 | Aylık Siber Tehdit Raporu #1 | 14 Ekim’de KEV’e girmişti. Aynı üründeki eski CVE-2026-0257 için Unit 42 19-23 Ekim’de fidye yazılımı gruplarının (Qilin, Inc) kullandığını bildirdi |
| AhsayCBS ve Cisco Secure Email Gateway | Aylık Siber Tehdit Raporu #1 | Üçü de 14 Ekim’de KEV’e girmişti, son tarih 17 Ekim idi |
| PHP2Shell, CVE-2026-109618/109619 | PHP2Shell yazısı (22 Ekim) | Recorded Future’a göre sürümünü gösteren PHP servislerinin yaklaşık %79’u desteklenmeyen dallarda. Düzeltmeler: 8.2.35, 8.3.36, 8.4.27, 8.5.12 |
Haftanın sayıları
| Kayıt | |
|---|---|
| Kritik | 6 |
| Önemli | 298 |
| Orta | 747 |
| Düşük | 174 |
| Eklenen | |
|---|---|
| 14 Eki | 4 |
| 15 Eki | 1 |
| 16 Eki | 2 |
| 20 Eki | 6 |
| 23 Eki | 2 |
| Eklenen açık | |
|---|---|
| Nisan | 31 |
| Mayıs | 21 |
| Haziran | 23 |
| Temmuz | 26 |
| Ağustos | 31 |
| Eylül | 43 |
| Ekim* | 26 |
Yeni KEV girişleri hangi ürünlere ait?
- Medya ve dosya sunucuları > Plex Media Server | 4
- Yedekleme ve yönetim > AhsayCBS | 2
- Yedekleme ve yönetim > SiteGuard Server | 1
- Ağ ve uzaktan erişim > BeyondTrust Remote Support | 1
- Ağ ve uzaktan erişim > PAN-OS | 1
- Ağ ve uzaktan erişim > Fortinet (çoklu ürün) | 1
- Ağ ve uzaktan erişim > Arista VeloCloud Orchestrator | 1
- E-posta ve iş birliği > Cisco Secure Email Gateway | 1
- E-posta ve iş birliği > Atlassian (çoklu ürün) | 1
- E-posta ve iş birliği > Collabora Online | 1
- Kurumsal yazılım > Siemens Software Center | 1
15 yeni KEV girişi hangi zayıflık türüne giriyor?
- Yeni KEV girişleri > Komut ve kod enjeksiyonu | 4
- Yeni KEV girişleri > Dosya ve dizin erişimi | 4
- Yeni KEV girişleri > Kimlik doğrulama | 2
- Yeni KEV girişleri > SSRF | 2
- Yeni KEV girişleri > SQL enjeksiyonu | 1
- Yeni KEV girişleri > URL ve girdi doğrulama | 1
- Yeni KEV girişleri > Arama yolu denetimi | 1
- Komut ve kod enjeksiyonu > AhsayCBS, SiteGuard, Collabora, PAN-OS | 4
- Dosya ve dizin erişimi > Fortinet, Cisco, Atlassian, Plex | 4
Red Hat kayıtlarında en sık görülen zayıflık türleri (CWE)
- CWE-825, geçersiz işaretçi · 105
- CWE-125, sınır dışı okuma · 95
- CWE-770, sınırsız kaynak ayırma · 68
- CWE-476, null işaretçi · 58
- CWE-787, sınır dışı yazma · 56
- CWE-772, kaynak serbest bırakılmıyor · 49
- CWE-416, use-after-free · 45
| Kayıt | |
|---|---|
| curl | 23 |
| hugo | 9 |
| tomcat10 | 8 |
| nodejs24 | 8 |
| grafana13 | 6 |
| maven3 | 6 |
Haftanın kritik kayıtları
- CVE-2026-114612 (litellm): Salt anahtarının alanlar arası yeniden kullanımı proxy yöneticisi yetkisine yükselmeye izin veriyor. CVSS 8,8, Red Hat derecesi kritik.
- CVE-2026-97631 (edk2): EDK II PXE sürücüsünde önyükleme öncesi uzaktan kod çalıştırma, CVSS 8,8.
- CVE-2026-110858 (GitPython):
Remote.pull()refspec üzerinden komut enjeksiyonu; 3.1.30 ile 3.2.0 arası etkilenir, CVSS 8,1. - CVE-2026-71195 (manila): herkese açık bir paylaşım, başka projelerin erişim kurallarına ve dışa aktarma meta verisine yazabiliyor, CVSS 8,8.
- CVE-2026-91403 ve CVE-2026-114406 (OpenJDK, ca-certificates): eMudhra ara sertifikalarına güven kaldırılıyor. Bu bir güven kararı; CVSS 6,8.
Tarayıcı, geliştirici araçları ve sunucu yazılımları
- Chromium: Skia’da bellek bozulması (CVE-2026-113341) ve Prerender’da use-after-free (CVE-2026-110922), ikisi de 9,6; ReadingMode’da use-after-free (CVE-2026-113274), 8,8. Tarayıcıyı yenileyip yeniden başlatın.
- Storybook (CVE-2026-114125 ve -114126): mesaj kaynağı kısıtlarının yetersizliği ve açığa çıkan WebSocket jetonu üzerinden kod çalıştırma, 8,8. Geliştirme sunucusunu ağa açmayın.
- jupyter-server (CVE-2026-114135): eksik yetki denetimiyle kod çalıştırma, 8,8. happy-dom (CVE-2026-115895): ES modül içe aktarma takma adıyla kod çalıştırma, 8,8. Dulwich (CVE-2026-114094): depo yollarındaki sürücü harfleri, 8,8.
- MySQL (CVE-2026-101781): Group Replication GCS üzerinden sunucu ele geçirme, 8,8. FreeRDP (CVE-2026-114045): sunucu rdpsnd tarafında heap taşması, 8,8. Kafka için Streams konsolu (CVE-2026-105312): kiracı kontrollü kapsayıcı görüntüsü, 9,9.
GitHub Advisory Database: öteki kritik kayıtlar
- @sentry/nextjs (CVE-2026-114139): tunnel route kullanılırken ara katman (middleware) atlatılıyor.
- labstack/echo/v4 (CVE yok): reddedilen WebSocket yükseltmeleri yol bazlı erişim denetimini atlayabiliyor.
- Pillow (CVE-2026-96639): çok kareli yükleyiciler eski yerel görüntü belleğini yeniden kullanabiliyor.
- obsidian-tc (CVE-2026-77363 ve -77366): HTTP taşımasında Origin ve DNS rebinding koruması yok; jetonlar yapılandırılmış herhangi bir kasaya erişebiliyor.
- Bu kayıtlar için düzeltme sürümü, ilgili GitHub danışma sayfasından kontrol edilmeli; liste sayfasında gösterilmiyor.
Yeni KEV girişlerinin tam listesi (14-23 Ekim)
| Açık | Ürün | Tür | Eklendi | Son tarih |
|---|---|---|---|---|
| CVE-2026-114625 | Arista VeloCloud Orchestrator | SQL enjeksiyonu | 23 Eki | 26 Eki |
| CVE-2026-110447 | Collabora Online (CODE) | OS komut enjeksiyonu | 23 Eki | 26 Eki |
| CVE-2026-106931 | SiteGuard Server | OS komut enjeksiyonu | 20 Eki | 23 Eki |
| CVE-2026-96656 | Plex Media Server | Dosya adı/yolu denetimi | 20 Eki | 23 Eki |
| CVE-2026-96655 | Plex Media Server | SSRF | 20 Eki | 3 Kas |
| CVE-2026-96654 | Plex Media Server | URL enjeksiyonu | 20 Eki | 23 Eki |
| CVE-2026-96652 | Plex Media Server | SSRF | 20 Eki | 3 Kas |
| CVE-2026-110936 | Siemens Software Center | Arama yolu denetimi | 20 Eki | 3 Kas |
| CVE-2026-102764 | BeyondTrust Remote Support | Kimlik doğrulama atlatma | 16 Eki | 19 Eki |
| CVE-2025-61624 | Fortinet (çoklu ürün) | Dizin gezintisi | 16 Eki | 19 Eki |
| CVE-2026-21589 | Atlassian (çoklu ürün) | Dosya/dizin erişimi | 15 Eki | 18 Eki |
| CVE-2026-105134 | AhsayCBS | Komut enjeksiyonu | 14 Eki | 17 Eki |
| CVE-2026-105133 | AhsayCBS | Kimlik doğrulama | 14 Eki | 17 Eki |
| CVE-2026-76519 | Cisco Secure Email Gateway | Göreli yol gezintisi | 14 Eki | 17 Eki |
| CVE-2026-0322 | PAN-OS | Kod enjeksiyonu | 14 Eki | 17 Eki |
Üçüncü taraf izleyicilerden: WordPress eklentileri ve kurumsal yazılım
- OpenCVE’de 24 Ekim’de güncellenen kayıtlar arasında Tribulant Newsletters (CVE-2026-94075, 9,8) ve Postiz (CVE-2026-115931, 9,9) öne çıkıyor.
- Bir CVE özet sitesine göre Oracle E-Business Suite Workflow (CVE-2026-101809) ve JD Edwards Orchestrator (CVE-2026-91299) 10,0 puan almış; Splunk Enterprise ve SOAR için de 9,9 puanlı kayıtlar var. Üçüncü taraf özet olduğundan üretici danışmalarından doğrulayın.
- Yeni bir WordPress eklentisi açığı çıktığında en güvenli yol, eklentiyi güncelleyene kadar devre dışı bırakmaktır.
Bu hafta ne yapmalı?
Öncelik sırası
- BeyondTrust’u kontrol edin · Self-hosted Remote Support kullanıyorsanız BT26-05-RS’yi uygulayın. 9 Ekim öncesi internete açıksa cihazı ele geçirilmiş sayın, saklanan kimlik bilgilerini değiştirin, harici loglara bakın.
- Plex’i güncelleyin · Sürüm 1.43.3.10861 veya sonrası olmalı. İnternete açık Plex sunucusunu gerekmedikçe kapatın.
- Next.js sürümünüze bakın · 16.0.0-16.4.0 kullanıyorsanız 16.4.1’e geçin; use cache kullanmasanız da yükseltin.
- Bağımlılıkları taratın · Laravel 13.29.0 / 12.68.0, Pillow 13.0.0, Wasmtime 36.0.19 / 43.0.0, DOMPurify 3.4.17.
- PHP’yi unutmayın · 8.2.35, 8.3.36, 8.4.27 veya 8.5.12; ayrıntı PHP2Shell yazısında.
- Tarayıcıyı yeniden başlatın · Chrome ve diğer Chromium tarayıcılarda en son sürümü kontrol edin.
- KEV’deki eski ürünleri gözden geçirin · PAN-OS, Citrix, Ahsay, Cisco, Fortinet ve Atlassian kullanıyorsanız ilgili yamaları doğrulayın.
Bu hafta kaynakları nasıl okuduk?
- + CISA KEV: sömürü kanıtı ve son tarihler
- + Red Hat: tek API’de ciddiyet, CWE ve paket bilgisi
- + GitHub Advisory: etkilenen ve düzeltilmiş sürümler paket bazında
- + Üretici danışmaları: yama adı ve etkilenen sürüm aralığı
- - Red Hat yalnızca kendi ürünleriyle ilgili kayıtları kapsar, dünyadaki tüm CVE’leri değil
- - CVSS puanı kaynağa ve sürüme göre değişir (Plex örneği)
- - Sömürü tarihleri çoğu zaman tek bir haber kaynağına dayanır
- - Üçüncü taraf izleyiciler üretici danışmasının yerini tutmaz
- KEV’e girmek ne demek? · CISA o açığın gerçek saldırılarda kullanıldığını doğruladı demek. Federal kurumlara genellikle üç gün ile iki hafta arasında yama süresi verilir.
- CVE numarası olmayan açık gerçek mi? · Evet. Next.js örneğindeki gibi bazı danışmalar yalnızca GHSA numarasıyla yayımlanır; CVE sonradan atanabilir.
- Plex’teki puanlar düşük, yine de acil mi? · Evet. Tek tek düşük görünen açıklar zincirlenince kod çalıştırmaya varabiliyor ve KEV kaydı sömürünün gerçek olduğunu gösteriyor.
- Büyük sayıdaki Red Hat kaydı beni ilgilendirir mi? · Ancak o paketleri kullanıyorsanız. Paket ve CWE dağılımı hangi bileşenlerin çok yamalandığını gösteren bir ipucu.
- Bir sonraki bülten ne zaman? · Her hafta. Bu sayıdaki açıkların durumu da bir sonraki sayıda yer alacak.
- 🛡️ · Seri · Her hafta aynı biçim: acil olanlar, sayılar, ne yapmalı.
- 🔎 · Kaynaklar · Red Hat, CVE.org, OpenCVE, GitHub Advisory, CISA KEV.
- 🌍 · İki dil · Türkçe ve İngilizce sürüm yan yana.
- 🔁 · Takip · Önceki sayılardaki açıkların durumu her sayıda güncellenir.
Yöntem ve sınırlar
- Dönem: 14 Ekim 2026 ile 23 Ekim 2026 (24 Ekim’de yayımlanan kayıtlar sayıma alınmadı). 14 Ekim’in ilk saatleri geçen sayıda kısmen sayılmıştı; bu sayıda tam gün alındı.
- Red Hat sayıları Red Hat Security Data API’nin
after=2026-10-14sorgusundan, kayıtlarınpublic_datealanına göre hesaplandı. 18 Ekim’deki sıçrama toplu yayımdan geliyor ve haftalık yoğunluğu abartabilir. - KEV sayıları CISA’nın 23 Ekim 2026 tarihli (2026.10.23) kataloğundan,
dateAddedalanına göre alındı. - Paket sayımında her kaydın ilk listelenen paketi alındı; treemap ve sankey gruplamaları bu yazıya özgüdür.
- Düzeltme sürümleri GitHub danışmalarından ve üretici açıklamalarından alındı. Plex ve BeyondTrust ayrıntılarının bir kısmı basın haberlerine dayanıyor.
- Bu yazı bir güvenlik denetimi değildir; kendi ortamınızı doğrulamanın yerini tutmaz.