Haftalık Güvenlik Bülteni #3: SonicWall’da MFA atlatma, WordPress ve Ivanti’de aktif sömürü
· Güvenlik
Geçen hafta bülten çıkmadı; bu sayı 25 Ekim ile 7 Kasım arasını kapsıyor. Taradığımız kaynaklar aynı: Red Hat CVE veritabanı, CVE.org, OpenCVE ve GitHub Advisory Database. Sömürü bilgisini CISA KEV listesinden, puan ve sürüm bilgisini üreticinin kendi kaydından aldık. Üreticinin sayfasını okuyamadığımız yerleri metinde belirttik.
Kısaca
- SonicWall SonicOS’un SSLVPN hizmetindeki CVE-2026-19868, SAML ile korunan girişlerde MFA’yı atlatmaya izin veriyor. 6 Kasım’da KEV’e girdi. Haber kaynaklarına göre düzeltme 7.3.4-7013 ve 8.2.3-8015, geçici çözüm yok.
- WordPress çekirdeğinde 4.7 ile 7.1.3 arasını etkileyen, yükseltme sırasında kimlik doğrulamasız kod çalıştırmaya izin veren açık 3 Kasım’da KEV’e girdi. Düzeltme 7.1.4 sürümünde.
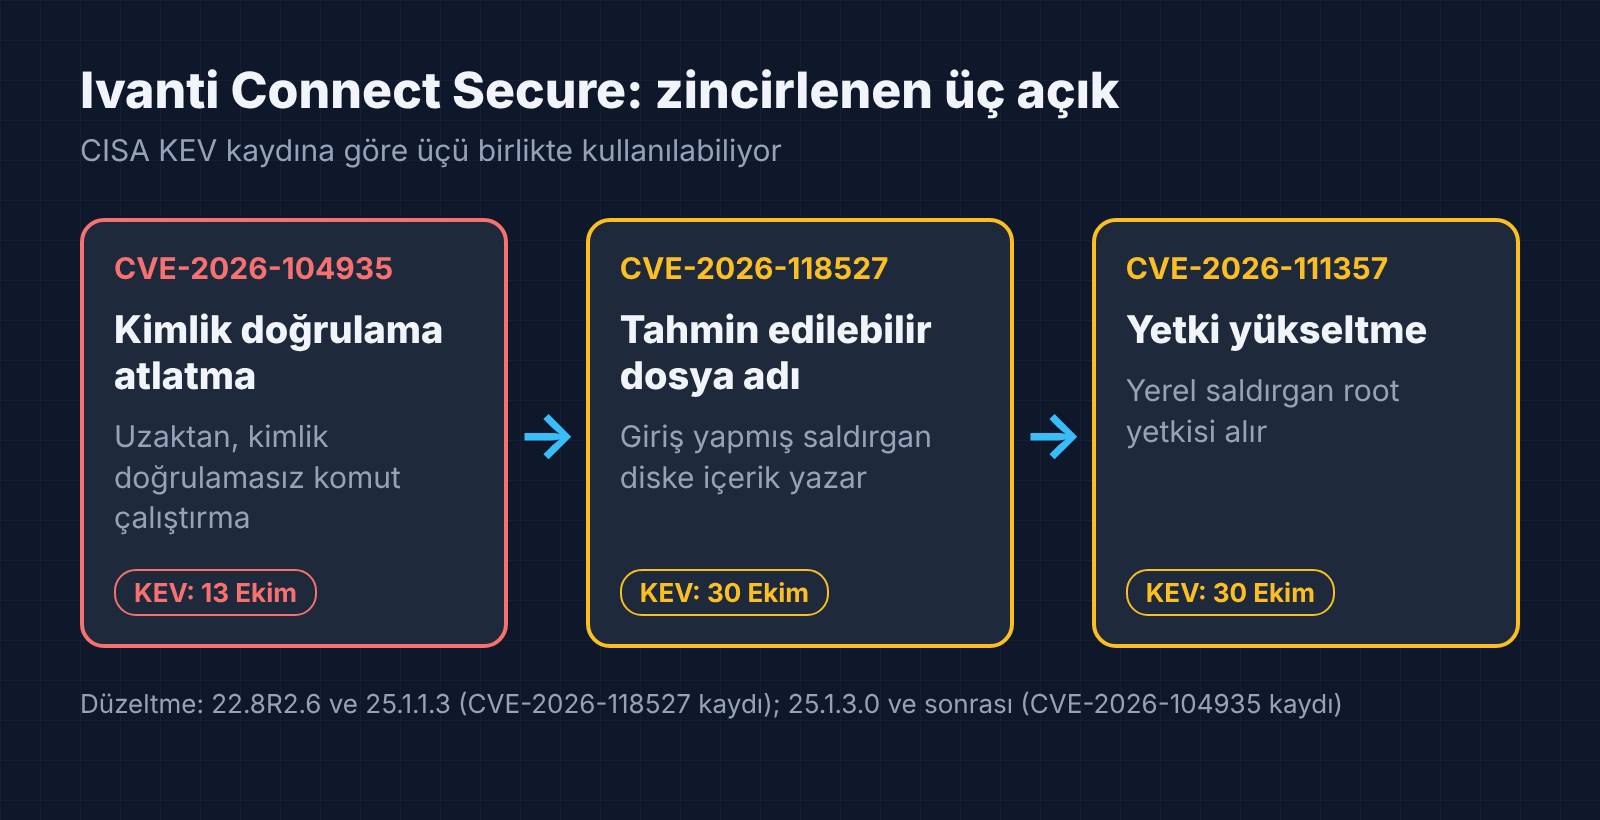
- Ivanti Connect Secure’da #1’de anlattığımız CVE-2026-104935 zincirine iki açık daha eklendi (CVE-2026-118527 ve CVE-2026-111357). İkisi de 30 Ekim’de KEV’e girdi.
- GitLab’daki CVSS 10,0 puanlı CVE-2026-97229 29 Ekim’de, PHP2Shell açıkları 26 Ekim’de KEV’e girdi.
- Chrome 157, 213 güvenlik düzeltmesiyle çıktı; 7’si “kritik”. Android’in kasım bülteni 2026-11-05 yama düzeyine kadar düzeltme içeriyor.
- 13 · KEV’e giren yeni açık · 26 Ekim - 6 Kasım, son 7 günde 3
- 213 · Chrome 157’deki güvenlik düzeltmesi · 7’si kritik, 77’si yüksek
- 1.471 · Red Hat’in yeni CVE kaydı · 25 Ekim - 6 Kasım, 5’i “kritik”
- 2 · Ivanti’de yeni KEV girişi · 30 Ekim, zincirdeki iki açık
- 10,0 · GitLab CVE-2026-97229 puanı · KEV’e 29 Ekim’de girdi
Önce acil olanlar
SonicWall SonicOS SSLVPN: CVE-2026-19868
SSLVPN girişlerinde SAML kullanılıyorsa, başka bir kimlik doğrulama yöntemi için geçerli bilgisi olan biri SAML denetimlerini ve SAML ile zorunlu kılınan MFA’yı atlatabiliyor. CVE kaydına göre Gen7 üzerinde SonicOS 7.3.3-7015 ve öncesi, Gen8 üzerinde 8.2.2-8015 ve öncesi etkileniyor. SonicWall duyuruyu 6 Kasım’da SNWLID-2026-0014 ile yayımladı, CISA aynı gün KEV’e ekledi ve federal kurumlara 20 Kasım’a kadar süre verdi. Üreticinin CVE kaydında puan yok; CISA-ADP 7,5 (CVSS 3.1) veriyor. Düzeltme sürümlerini (7.3.4-7013 ve 8.2.3-8015) ve geçici çözüm olmadığı bilgisini haber kaynaklarından aldık, çünkü SonicWall’un duyuru sayfası bu çalışmada okunamadı; uygulamadan önce duyurudan doğrulayın. Etkilenenler çoğunlukla kurumlar: uzaktan erişim için SAML’li SSLVPN kullanan SonicWall güvenlik duvarları.
WordPress çekirdeği: CVE-2026-119977
Çekirdek yükseltmesi sırasında kullanılan geçici dosya yolları tahmin edilebilir ve web’den erişilebilir. Bu yüzden kimlik doğrulamasız bir saldırgan, yükseltmenin sürdüğü kısa sürede sunucuda kod çalıştırabiliyor (CVSS 3.1: 8,1, Wordfence). CVE kaydı 4.7 ile 7.1.3 arasındaki sürümleri etkilenmiş sayıyor. WordPress 7.1.4’ü 28 Ekim’de yayımladı; arka plan güncellemesi açık sitelerde otomatik geliyor. Sürüm notu bu açık için CVE numarası vermiyor ve eski dallara düzeltme taşımanın sürdüğünü belirtiyor. CISA 3 Kasım’da KEV’e ekledi. Kendi sitesini barındıran ev kullanıcıları da kurumlar da etkilenir; otomatik güncellemeyi kapatmış siteler elle yükseltmeli.
Ivanti Connect Secure: CVE-2026-118527 ve CVE-2026-111357
#1’de yazdığımız CVE-2026-104935 (kimlik doğrulama atlatma) tek başına kalmadı. CISA’nın KEV kayıtlarına göre CVE-2026-118527 (tahmin edilebilir dosya adı, giriş yapmış saldırgan diske içerik yazabiliyor, CVSS 4,3) ve CVE-2026-111357 (root’a yetki yükseltme, CVSS 7,0) onunla zincirlenebiliyor; KEV’e girmeleri üçünün de gerçek saldırılarda kullanıldığını gösteriyor. İkisi de 30 Ekim’de KEV’e girdi. CVE-2026-118527 kaydına göre düzeltme 22.8R2.6 ve 25.1.1.3 sürümlerinde; CVE-2026-104935 için 25.1.3.0 ve sonrası. Ivanti’nin danışma sayfası bu çalışmada yüklenmediği için CVE-2026-111357’nin düzeltme sürümünü yalnızca haber kaynaklarından (aynı iki sürüm) öğrenebildik. CISA, Integrity Checker aracının CVE-2026-104935 sömürüsünü göstermeyebileceğini söylüyor, çünkü komutlar bellekte çalışıyor. Kurumlar etkilenir.
KEV’e giren diğer açıklar
| Açık | Ürün | Sorun | Puan | Sömürülüyor mu | Düzeltme |
|---|---|---|---|---|---|
| CVE-2026-19868 | SonicWall SonicOS SSLVPN | SAML ve MFA denetimini atlatma | 7,5 (3.1, CISA-ADP) | evet (KEV, 6 Kasım) | 7.3.4-7013 / 8.2.3-8015 (haber kaynakları) |
| CVE-2026-119977 | WordPress çekirdeği 4.7-7.1.3 | Yükseltme sırasında kimlik doğrulamasız kod çalıştırma | 8,1 (3.1) | evet (KEV, 3 Kasım) | 7.1.4 |
| CVE-2024-27834 | Apple Safari ve WebKit kullanan sistemler | Pointer Authentication atlatma | 5,5 (3.1, CISA-ADP) | evet (KEV, 4 Kasım) | Safari 17.5 ve eşzamanlı sürümler (Mayıs 2024) |
| CVE-2026-118527 | Ivanti Connect Secure | Tahmin edilebilir dosya adıyla dosya yazma | 4,3 (3.1) | evet (KEV, 30 Ekim) | 22.8R2.6 / 25.1.1.3 |
| CVE-2026-111357 | Ivanti Connect Secure | root’a yetki yükseltme | 7,0 (3.1) | evet (KEV, 30 Ekim) | 22.8R2.6 / 25.1.1.3 (haber kaynakları) |
| CVE-2026-97229 | GitLab CE/EE 19.2-19.4 | CI/CD’de regex ile kimlik doğrulamasız kod çalıştırma | 10,0 (3.1) | evet (KEV, 29 Ekim) | 19.4.2 / 19.3.5 / 19.2.8 |
| CVE-2026-76418 | Cisco ASA ve FTD | SSL VPN’de cihazı yeniden başlatan hizmet reddi | 8,6 (3.1) | evet (KEV, 29 Ekim) | Cisco danışmasındaki sürümler |
| CVE-2026-109618 / -109619 | PHP | Bellek bozulması ve eski istek durumuyla kod çalıştırma | 9,2 (4.0) | evet (KEV, 26 Ekim) | 8.2.35 / 8.3.36 / 8.4.27 / 8.5.12 |
| CVE-2026-111497 | Google Brotli 1.0.3-1.2.0 | Çözücüde arabellek taşması | 9,2 (4.0) | evet (KEV, 27 Ekim) | 1.0.10 / 1.1.1 / 1.2.1 |
| CVE-2026-48356 | Adobe Commerce ve Magento | Tehlikeli dosya türü yükleme | 9,3 (3.1) | evet (KEV, 27 Ekim) | Temmuz 2026 yamaları |
| CVE-2026-41709 | VMware ESX | Yönetici işlemlerinin loglanmaması | 2,7 (3.1) | evet (KEV, 28 Ekim) | Broadcom danışması |
| CVE-2026-46300 | Linux çekirdeği | Birleştirmede paylaşılan-parça işaretinin kaybı | 7,8 (3.1) | evet (KEV, 28 Ekim) | çekirdek yaması |
Tablodaki iki giriş puanla uyuşmuyor. VMware ESX açığı 2,7 puanlı ve yalnızca yönetici yetkisi olan biri için işlem izini siliyor; yine de KEV’de, yani gerçek saldırılarda kullanılıyor. Apple’ın CVE-2024-27834 kaydı da 2024’ten: Apple’ın Safari 17.5 sayfası bu açığı Mayıs 2024’te düzeltildi diye listeliyor ve sömürüden söz etmiyor. KEV girişi CISA’dan geliyor. Güncel iOS 27.2, iOS 26.7.2 ve macOS Tahoe 26.7.2 sürümlerini kullanıyorsanız ek bir işlem gerekmiyor.
- 12 Ekim · GitLab 19.4.2, 19.3.5 ve 19.2.8 çıktı · CVE-2026-97229 düzeltmesi
- 26 Ekim · Apple iOS 27.2, iOS 26.7.2, iOS 18.7.11 ve macOS güncellemeleri · Apple’ın sürüm listesindeki tarih
- 28 Ekim · WordPress 7.1.4 çıktı · Yükseltme açığının düzeltmesi
- 29 Ekim · GitLab ve Cisco ASA/FTD açıkları KEV’e girdi
- 30 Ekim · Ivanti’nin iki açığı KEV’e girdi
- 2 Kasım · Android kasım bülteni yayımlandı · 6 Kasım’da sürüm 1.1 ile güncellendi
- 3 Kasım · Chrome 157 kararlı kanala çıktı · WordPress açığı KEV’e girdi
- 6 Kasım · SonicWall SNWLID-2026-0014 ve KEV girişi · Son tarih 20 Kasım
Önceki sayılardaki açıklar ne durumda?
| Açık | İlk geçtiği sayı | Bu haftaki durum | |
|---|---|---|---|
| Ivanti Connect Secure CVE-2026-104935 | Haftalık Güvenlik Bülteni #1 | İki yeni açık (CVE-2026-118527, CVE-2026-111357) 30 Ekim’de KEV’e girdi ve aynı zincirde kullanılıyor. CISA, ele geçirilme şüphesinde fabrika ayarına dönüp son sürüme geçmeyi ve parolaları, sertifikaları, API anahtarlarını yenilemeyi öneriyor | |
| PHP2Shell CVE-2026-109618 / -109619 | Haftalık Güvenlik Bülteni #2 | 26 Ekim’de KEV’e girdi (federal kurumlar için son tarih 29 Ekim). Düzeltmeler 8.2.35, 8.3.36, 8.4.27, 8.5.12 | 8.1 ve eski sürümler desteklenmiyor |
Chrome, Android ve Apple
Chrome 157, 3 Kasım’da kararlı kanala çıktı: Linux’ta 157.0.8103.38, Windows ve Mac’te 157.0.8103.38/.39. Google 213 güvenlik düzeltmesi bildiriyor; yedisi “kritik” (Dawn, ANGLE, WebGL, Prerender, Geometry ve Core bileşenlerinde). Yayın notu sömürüden söz etmiyor. Yeni sürüm tarayıcıyı yeniden başlatınca devreye girer. Android’in kasım bülteni 2 Kasım’da çıktı; 2026-11-01 ve 2026-11-05 yama düzeylerini kapsıyor, en yüksek önem derecesi kritik ve Android 14-17 destekleniyor. Bülten sömürülen bir açık bildirmiyor. Telefonunuzun yama düzeyini Ayarlar’dan kontrol edin; 2026-11-05 ya da sonrası tüm listelenen sorunları kapatır. Microsoft’un aylık güncellemesi 10 Kasım Salı bekleniyor, ayrıntısını gelecek sayıda yazacağız.
Haftanın sayıları
| Kayıt | |
|---|---|
| Kritik | 5 |
| Önemli | 570 |
| Orta | 732 |
| Düşük | 164 |
| Giriş | |
|---|---|
| PHP Group | 2 |
| Ivanti | 2 |
| Adobe | 1 |
| 1 | |
| Broadcom | 1 |
| Linux | 1 |
| GitLab | 1 |
| Cisco | 1 |
| WordPress | 1 |
| Apple | 1 |
| SonicWall | 1 |
| Eklenen | |
|---|---|
| H36 | 10 |
| H37 | 14 |
| H38 | 7 |
| H39 | 12 |
| H40 | 6 |
| H41 | 5 |
| H42 | 9 |
| H43 | 8 |
| H44 | 10 |
| H45 | 3 |
Bu hafta ne yapmalı?
Öncelik sırası
- SonicWall’u kontrol edin · SSLVPN için SAML kullanıyorsanız SonicOS’u 7.3.4-7013 (Gen7) ya da 8.2.3-8015 (Gen8) sürümüne taşıyın. Sürümleri SonicWall’un SNWLID-2026-0014 duyurusundan doğrulayın.
- WordPress’i 7.1.4’e getirin · Otomatik güncellemeyi kapattıysanız elle yükseltin. Eski bir dalda kalıyorsanız dalınız için çıkan güvenlik sürümünü kontrol edin.
- Ivanti Connect Secure’u güncelleyin · 22.8R2.6, 25.1.1.3 ya da daha yenisi. Ele geçirilme şüphesi varsa CISA’nın önerdiği kurtarma adımlarını izleyin. 22.8 dalının destek sonu 31 Ocak 2027.
- GitLab’ı kontrol edin · 19.4.2, 19.3.5 ya da 19.2.8 ve sonrası olmalı. Ruby’nin kullanıcıdan gelen metinden regex derleyen uygulamaları için Ruby 4.0.9, 3.4.12 ya da 3.3.13 gerekiyor.
- PHP, Brotli ve Adobe Commerce · PHP 8.2.35, 8.3.36, 8.4.27 ya da 8.5.12; Brotli 1.0.10, 1.1.1 ya da 1.2.1; Adobe Commerce için Temmuz 2026 yamaları.
- Tarayıcıları ve telefonları güncelleyin · Chrome 157.0.8103.38 ya da sonrası, Android yama düzeyi 2026-11-05, Apple tarafında iOS 27.2 / 26.7.2 / 18.7.11 ve macOS 26.7.2. Sonra tarayıcıyı yeniden başlatın.
- Cisco ASA/FTD ve VMware ESX · Düzeltilmiş sürümleri Cisco ve Broadcom danışmalarından doğrulayın.
- KEV’e girmek ne demek? · CISA o açığın gerçek saldırılarda kullanıldığını doğruladı demek. Federal kurumlara genellikle üç gün ile iki hafta arasında yama süresi verilir.
- Puanı 2,7 olan bir açık neden KEV’de? · CVSS puanı açığın teknik ağırlığını gösterir. KEV ise gerçek saldırıda kullanılıp kullanılmadığına bakar. Düşük puanlı bir açık, saldırganın izini silmek gibi bir iş görüyorsa yine de işe yarar.
- SAML kullanmıyorum, SonicWall açığı beni ilgilendirir mi? · CVE kaydı ve haber kaynakları açığın SSLVPN girişlerinde SAML kullanılan kurulumları etkilediğini söylüyor. Yine de sürüm 7.3.4-7013 / 8.2.3-8015’ten eskiyse güncellemek doğru olur.
- WordPress siteme otomatik güncelleme geldi mi? · Arka plan güncellemesi açıksa sürüm 7.1.4’e kendiliğinden geçmiş olmalı. Panel’deki Güncellemeler sayfasından ya da Hakkında penceresinden sürümü doğrulayın.
- Bir sonraki bülten ne zaman? · Her hafta. Bu sayıdaki açıkların durumu bir sonraki sayıda yer alacak.
Tüm açıkların tam listesi
Bu iki haftada KEV’e giren 13 açık
- 26 Ekim: PHP CVE-2026-109618 ve CVE-2026-109619.
- 27 Ekim: Adobe Commerce ve Magento CVE-2026-48356; Google Brotli CVE-2026-111497.
- 28 Ekim: VMware ESX CVE-2026-41709; Linux çekirdeği CVE-2026-46300.
- 29 Ekim: GitLab CVE-2026-97229; Cisco Secure Firewall ASA ve FTD CVE-2026-76418.
- 30 Ekim: Ivanti Connect Secure CVE-2026-118527 ve CVE-2026-111357.
- 3 Kasım: WordPress çekirdeği CVE-2026-119977.
- 4 Kasım: Apple CVE-2024-27834.
- 6 Kasım: SonicWall SonicOS SSLVPN CVE-2026-19868.
Red Hat’in “kritik” saydığı kayıtlardan öne çıkanlar
- CVE-2026-115731 / -115732 (Puppet Server ve OpenVox): Sertifikayla kimlik doğrulamış istemci Puppet Server’da kod çalıştırabiliyor (9,4) ve sunucu adı eşleştirme hatasıyla başka bir düğümü taklit edebiliyor (9,0). Puppet Enterprise 2023.8.13, 2025.12.1 ve 2026.0.1 sürümleri düzeltilmiş. Red Hat kaydı 9,9 puanlıyor ve “kritik” diyor. KEV’de değil.
- CVE-2026-116692 (MLflow 3.12.0rc0 - 3.17.0 öncesi): Kimlik doğrulaması olmayan MLflow sunucusunda üçüncü taraf scorer seri durumdan çıkarma yoluyla kod çalıştırma (9,8). Düzeltme 3.17.0.
- CVE-2026-123061 (LiteLLM Enterprise proxy): Kimlik doğrulamasız dosya okuma ana anahtarın sızmasına yol açabiliyor (9,8, Red Hat). Yalnızca Enterprise lisanslı proxy etkileniyor. Düzeltme sürümünü bu çalışmada doğrulayamadık.
Chrome 157’deki kritik açıklar
- CVE-2026-121156 (Dawn, arabellek taşması)
- CVE-2026-121229 (ANGLE, bellek bozulması)
- CVE-2026-121246 (WebGL, use-after-free)
- CVE-2026-121035 (Prerender, use-after-free)
- CVE-2026-121247 (Dawn, arabellek taşması)
- CVE-2026-121203 (Geometry, use-after-free)
- CVE-2026-121126 (Core, use-after-free)
Android kasım bülteninde “kritik” işaretli uzaktan kod çalıştırma açıkları
- CVE-2026-58868 (Framework)
- CVE-2026-58876 (System)
- CVE-2026-58936 (System)
GitHub Advisory Database’de 5-6 Kasım’da yayımlanan kritik danışmalar
- LXD (github.com/canonical/lxd): proje kısıtı atlatma ve kötü amaçlı imaj yoluyla dosya yazma ya da komut çalıştırma, altı danışma (GHSA-47w9-6r3f-938g, GHSA-pjff-c2wc-f6jm, GHSA-fmc8-p6q7-75cc, GHSA-vghh-5rfx-xhq8, GHSA-jpf8-86f3-wp38, GHSA-9j25-mm2h-2f76).
- kaniko (CVE-2026-105769, GHSA-5q7h-w9jf-cx97): Azure erişim jetonunu benzer adlı ACR sunucularına gönderebiliyor.
Kaynaklar
- Red Hat CVE veritabanı
- CVE.org
- OpenCVE
- GitHub Advisory Database
- CISA Known Exploited Vulnerabilities Catalog
- SonicWall SNWLID-2026-0014
- WordPress 7.1.4 sürüm duyurusu
- Ivanti Connect Secure güvenlik danışması
- CISA: Ivanti Connect Secure uyarısı
- GitLab 19.4.2 yama sürümü
- Ruby: GitLab CVE’leri için regex düzeltmeleri
- CISA: PHP açıkları
- Cisco ASA ve FTD danışması
- Chrome Releases: Kararlı kanal güncellemesi, 3 Kasım
- Android Güvenlik Bülteni, Kasım 2026
- Apple: Safari 17.5 güvenlik içeriği